
보안 학습·방어 자료 · 공격이 성립하는 조건과 대응 원리를 이해하기 위한 설명입니다. 실습은 본인 소유 또는 명시적으로 허가받은 환경에서만 진행하세요. 무단 접근·인증 우회·정보 탈취를 위한 사용은 허용하지 않습니다.
취약한 입구, 가로채는 경로, 넘치는 요청을 구분합니다.
연결의 어느 지점이 공격받을까?
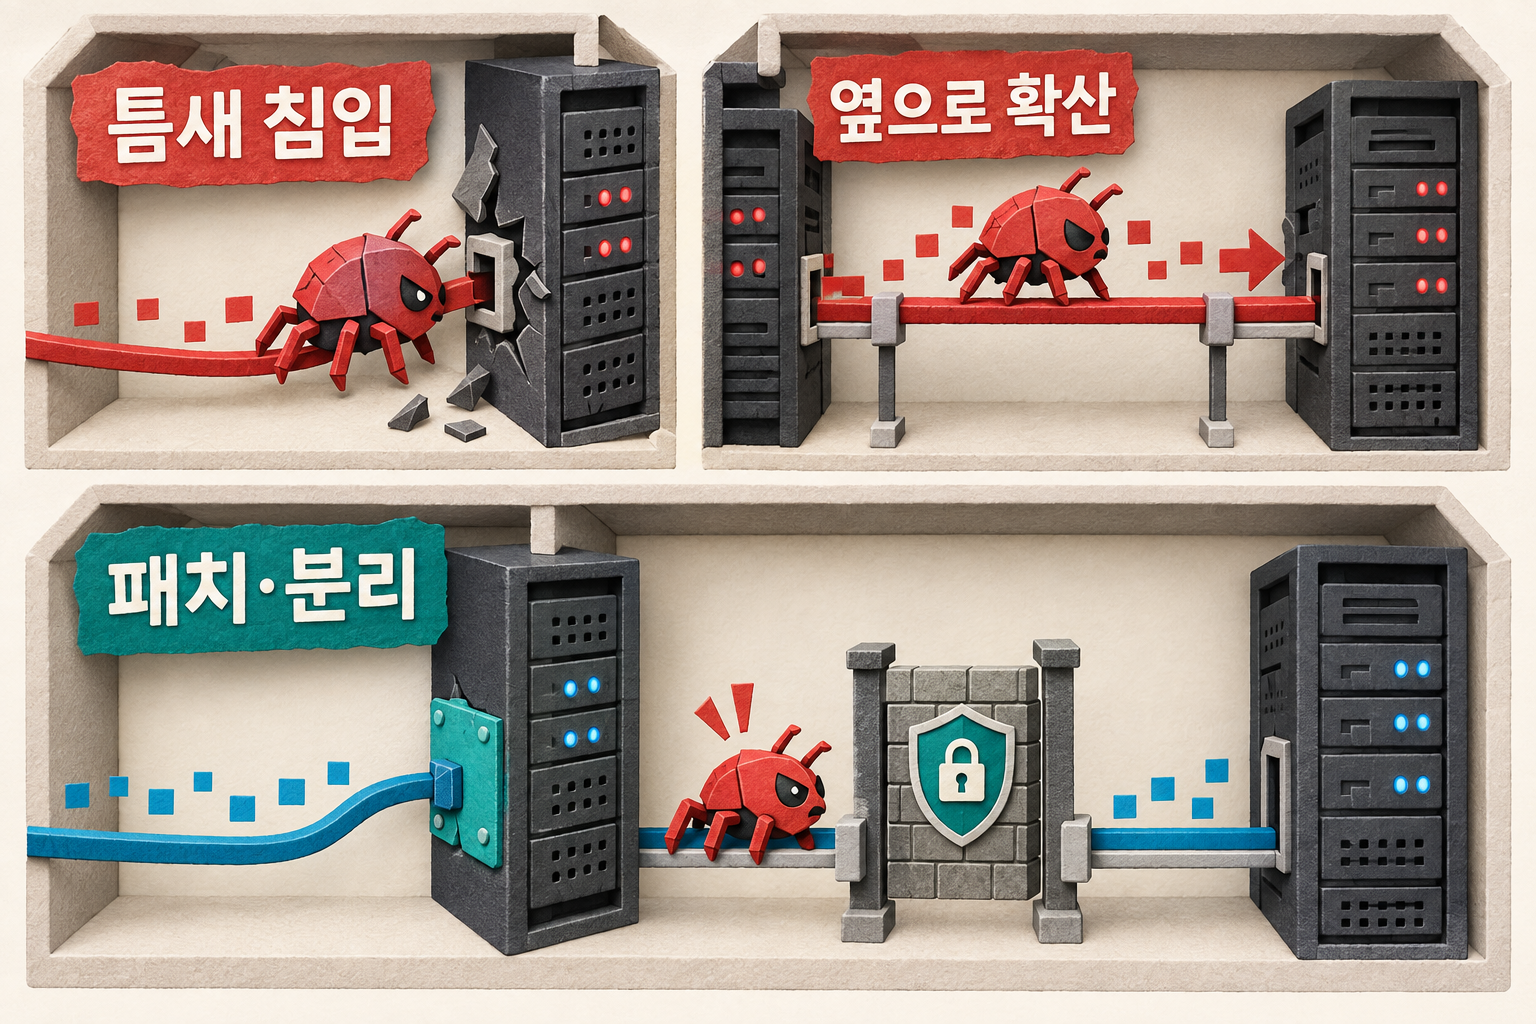
취약한 입구를 고치고, 침입해도 다른 구역으로 번지기 어렵게 만듭니다.
그림을 글로 읽기
서버에 열린 문으로 붉은 벌레가 들어와 옆 서버로 번진다. 아래 대조 장면에서는 문에 패치가 붙고 구획 사이 방화벽 문이 닫혀 확산이 멈춘다.
균열은 취약점, 벌레는 악성 동작, 다리는 네트워크 연결, 문은 접근 통제의 비유입니다.
어디까지 설명하는 그림인가요?
패치와 구역 분리는 한 겹의 방어입니다. 이미 탈취된 계정이나 허용된 통신의 악용은 별도 탐지가 필요합니다. DDoS처럼 요청량이 문제인 공격에는 용량·속도 제한과 상위망 대응도 필요합니다.
관련 기법 8개 살펴보기
궁금한 기법을 펼치면 동작 원리와 핵심 방어를 확인할 수 있습니다.
버퍼 오버플로
- 동작 원리
- 메모리 경계를 넘겨 실행 흐름을 변조, 조건에 따라 원격 코드 실행(RCE)
- 핵심 방어
- 패치·메모리 보호·서비스 축소
웜(Worm)
- 동작 원리
- 취약한 네트워크 서비스를 찾아 감염 후 다른 호스트로 자동 전파
- 핵심 방어
- 패치·망 분리·불필요 포트 차단
브루트포스
- 동작 원리
- 비밀번호 후보를 반복 대입해 인증 통과
- 핵심 방어
- 시도 제한·MFA·계정 잠금 정책
스니핑
- 동작 원리
- 네트워크 패킷을 수집해 평문 계정·데이터 노출
- 핵심 방어
- TLS·SSH·인증서 검증
ARP 스푸핑·MITM
- 동작 원리
- 같은 네트워크의 IP-MAC 매핑을 속여 통신을 가로채거나 변조
- 핵심 방어
- ARP 검사·망 분리·TLS
DNS 오염
- 동작 원리
- 이름 해석 결과를 조작해 정상 도메인을 공격자 주소로 유도
- 핵심 방어
- DNS 보호·DNSSEC 검증·TLS
SYN Flood
- 동작 원리
- TCP 연결을 미완료 상태로 대량 유지시켜 연결 자원 고갈
- 핵심 방어
- SYN 쿠키·접속 제한·DDoS 방어
반사·증폭 DDoS
- 동작 원리
- 피해자 IP를 사칭해 외부 서버의 큰 응답을 피해자에게 집중
- 핵심 방어
- 발신지 검증·증폭원 제거·상위망 방어
근거와 작성 범위
제공 자료 대응: 2000-2026 해킹기법 기술미팅요약 1~5쪽의 해당 분류 및 사이버보안과 AI보안 1차 보고서. 원본 PDF의 80개 항목과 대조했습니다.
- OWASP Network Segmentation — 구역 분리와 통신 제한
- OWASP Denial of Service — 자원 고갈의 구분
소유자가 공개를 승인한 자료를 바탕으로 AI가 설명을 정리했습니다. 제공된 원본 그림과 새 개념 그림은 각각 표시합니다. 직접 침투 시험이나 사람 검수를 수행했다는 의미는 아닙니다. 자료 정리: 2026-10-08.