
보안 학습·방어 자료 · 공격이 성립하는 조건과 대응 원리를 이해하기 위한 설명입니다. 실습은 본인 소유 또는 명시적으로 허가받은 환경에서만 진행하세요. 무단 접근·인증 우회·정보 탈취를 위한 사용은 허용하지 않습니다.
사용자의 입력과 실행할 명령을 분리해야 하는 이유입니다.
입력값이 명령이 되면 무슨 일이 생길까?
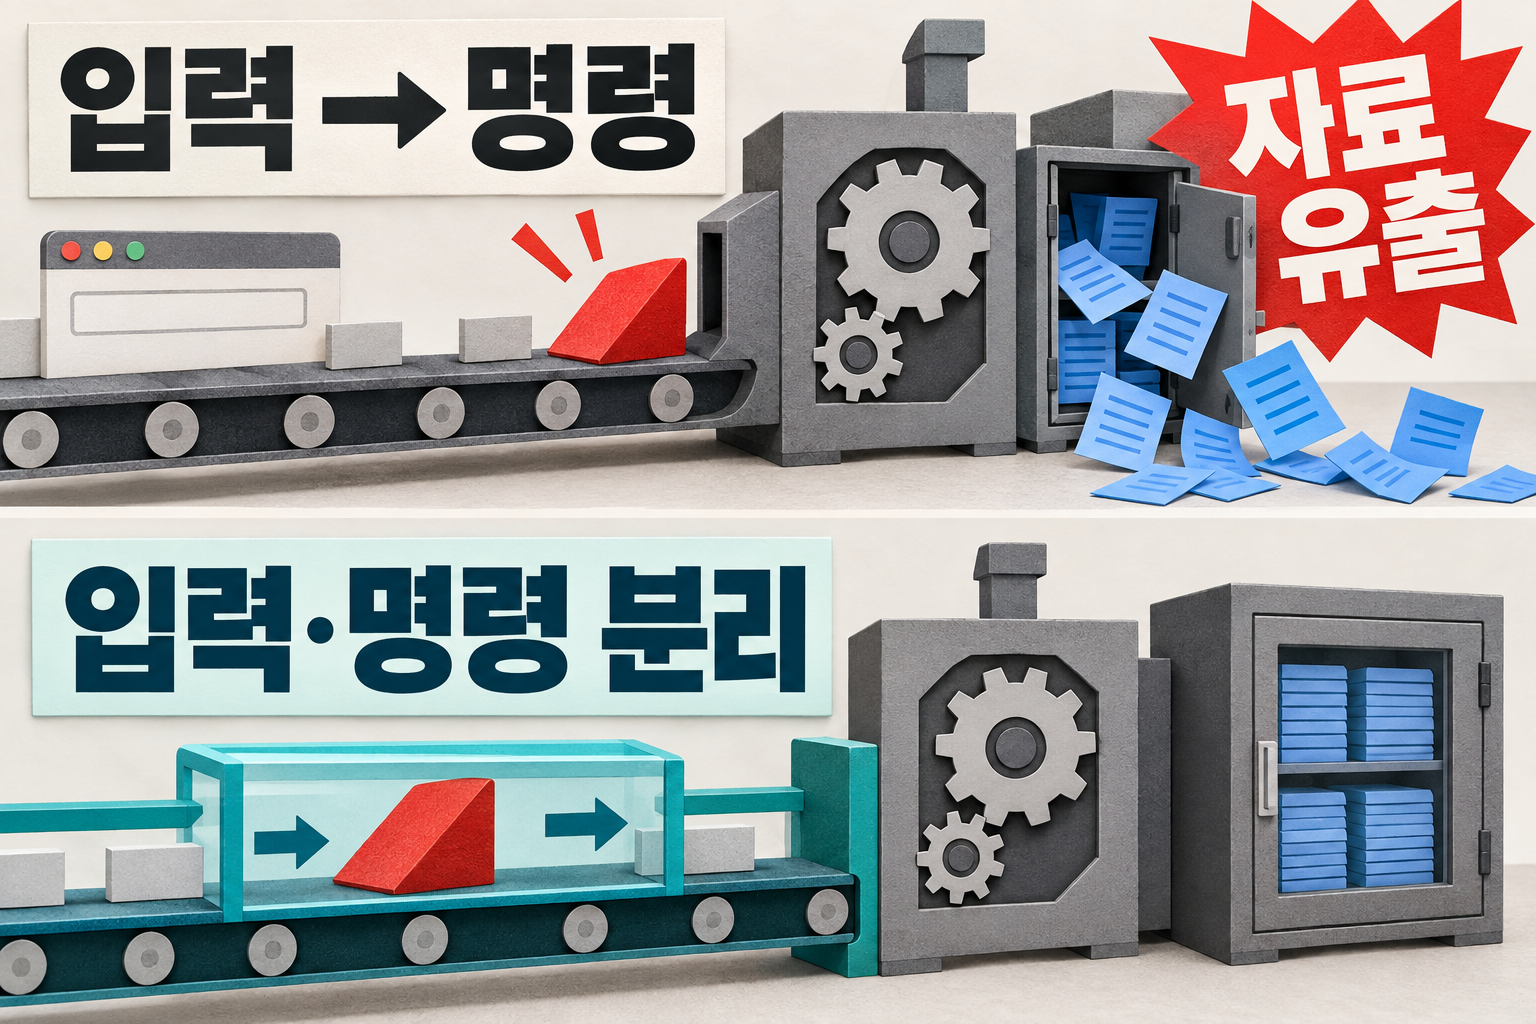
입력을 받아도 명령의 구조는 바뀌지 않도록 분리합니다.
그림을 글로 읽기
윗장면에서 붉은 조각이 입력칸을 지나 서버 기계의 톱니로 끼어들어 자료를 쏟아낸다. 아랫장면에서는 고정된 명령 레일 옆 별도 입력 바구니에 머물러 톱니에 닿지 못한다.
톱니는 실행할 명령, 붉은 조각은 신뢰하지 않은 입력, 별도 바구니는 매개변수의 비유입니다.
어디까지 설명하는 그림인가요?
그림은 SQL 인젝션을 중심으로 입력과 명령의 경계를 설명합니다. 웹 공격마다 방어가 다릅니다. 매개변수화 쿼리가 XSS·CSRF·SSRF까지 막아 주지는 않으며, 출력 문맥과 요청 권한도 검사해야 합니다.
관련 기법 12개 살펴보기
궁금한 기법을 펼치면 동작 원리와 핵심 방어를 확인할 수 있습니다.
SQL 인젝션
- 동작 원리
- 입력값이 SQL 구문으로 해석되어 비인가 조회·변경 실행
- 핵심 방어
- 매개변수화 쿼리·DB 최소 권한
XSS
- 동작 원리
- 신뢰하지 않은 값이 브라우저에서 스크립트로 실행
- 핵심 방어
- 문맥별 출력 인코딩·안전한 DOM 처리·CSP
CSRF
- 동작 원리
- 로그인 쿠키가 자동 전송되는 특성을 이용해 원치 않는 요청 실행
- 핵심 방어
- CSRF 토큰·Origin 검사·SameSite
OS 명령어 삽입
- 동작 원리
- 외부 입력이 셸 명령에 섞여 서버 명령 실행
- 핵심 방어
- 셸 호출 회피·인자 검증·최소 권한
경로 조작
- 동작 원리
- 파일 경로 검증을 우회해 허용 디렉터리 밖의 파일 접근
- 핵심 방어
- 경로 정규화·허용 경로 강제
파일 포함(LFI/RFI)
- 동작 원리
- 조작한 경로의 파일을 서버가 포함·처리해 정보 노출 또는 코드 실행
- 핵심 방어
- 외부 포함 차단·대상 제한
SSRF
- 동작 원리
- 서버의 URL 조회 기능을 이용해 내부 서비스·금지 목적지에 접속
- 핵심 방어
- 목적지 허용목록·내부 주소 차단
XXE
- 동작 원리
- XML 외부 엔터티 해석을 악용해 파일 조회·내부 요청 유도
- 핵심 방어
- DTD·외부 엔터티 해석 비활성화
안전하지 않은 역직렬화
- 동작 원리
- 공격자가 만든 객체 데이터 복원 중 위험한 메서드 실행
- 핵심 방어
- 비신뢰 객체 복원 회피·타입 제한
악성 파일 업로드
- 동작 원리
- 검증되지 않은 파일이 저장·변환·실행되는 과정 악용
- 핵심 방어
- 형식 검사·실행 불가 저장·처리 격리
웹셸(Web Shell)
- 동작 원리
- 서버 측 스크립트를 심어 웹 요청으로 명령 실행·파일 조작
- 핵심 방어
- 업로드 실행 금지·무결성 감시·EDR
SSTI
- 동작 원리
- 입력값이 서버 템플릿 코드로 평가되어 데이터 접근·코드 실행
- 핵심 방어
- 템플릿과 데이터 분리·동적 평가 금지
근거와 작성 범위
제공 자료 대응: 2000-2026 해킹기법 기술미팅요약 1~5쪽의 해당 분류 및 사이버보안과 AI보안 1차 보고서. 원본 PDF의 80개 항목과 대조했습니다.
- OWASP SQL Injection Prevention — 매개변수화 쿼리와 최소 권한
- OWASP Web Security Testing Guide v4.2 — 웹 입력·인증·파일 처리 시험 범위
소유자가 공개를 승인한 자료를 바탕으로 AI가 설명을 정리했습니다. 제공된 원본 그림과 새 개념 그림은 각각 표시합니다. 직접 침투 시험이나 사람 검수를 수행했다는 의미는 아닙니다. 자료 정리: 2026-10-08.