
한 장의 그림으로 이해하기
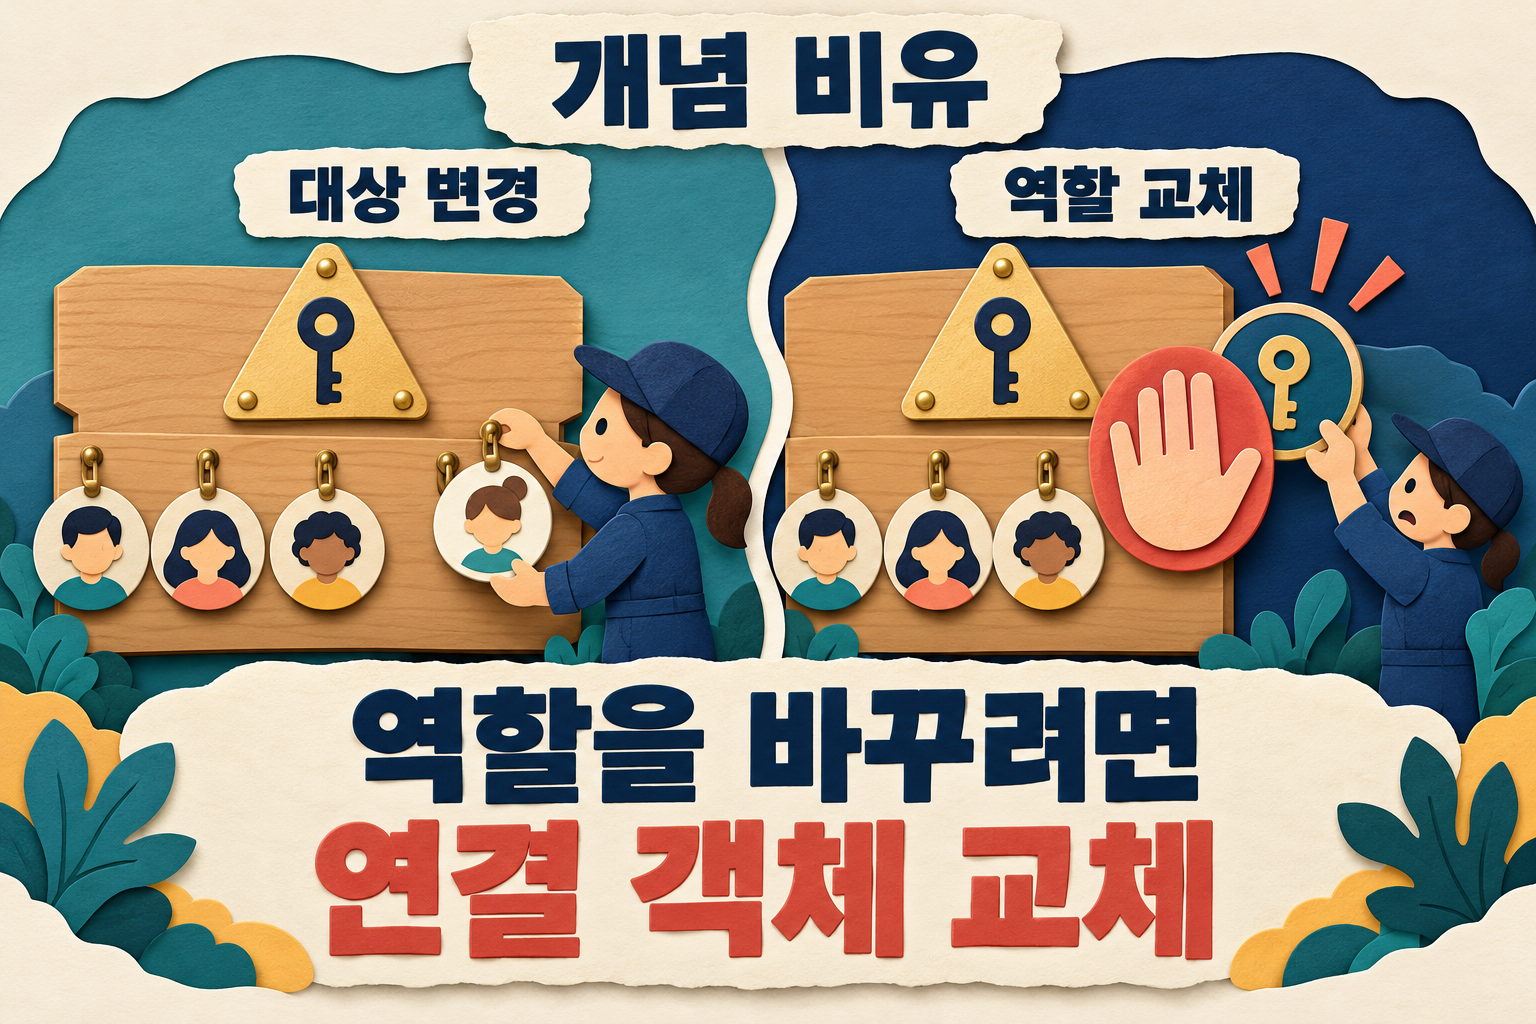
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
대상 목록과 역할 참조
RBAC 연결 객체의 roleRef를 바꾸려면 연결 객체 교체가 필요합니다.
- 대상
- AI 점검 계정의 Kubernetes 권한을 관리하는 담당자
- 무엇이 바뀜
- subjects 수정과 roleRef 변경을 구분합니다.
- 왜 중요한가
- 기존 대상 모두가 새 역할을 받아도 되는지 확인해야 합니다.
- 지금 할 일
- 참조 역할과 대상 목록을 함께 검토해 교체를 계획하세요.
- 한계·미확인
- 개념 비유. 권한 변경·연결 삭제·클러스터 시험 없음.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-10-17
누구에게와 무엇을 연결했는지 분리하기
가상의 AI 점검 계정에 다른 역할을 연결하려 한다고 가정합니다. 그림의 대상 배지를 바꾸는 일과 게시판에 고정된 역할 표지를 바꾸는 일은 다릅니다. 기존 연결에서 subjects와 roleRef를 먼저 나눠 읽으면, 수정하려는 항목이 무엇인지 분명해집니다.
역할 참조 변경은 검증 오류가 됩니다
Kubernetes 공식 문서는 생성된 바인딩이 참조하는 Role 또는 ClusterRole을 바꿀 수 없다고 설명합니다. roleRef 변경은 검증 오류가 되며, 이를 바꾸려면 해당 연결 객체를 제거하고 대체 객체를 만들어야 합니다. 이 제한은 대상 목록 관리와 부여할 역할 변경을 분리하고, 기존 대상 전부에 새 역할을 부여할 의도인지 다시 확인하도록 합니다.
삭제부터 실행하지 말고 교체 범위를 확인하기
AINOW는 새 역할의 규칙, 대상 목록, 네임스페이스와 관련 바인딩을 함께 검토한 뒤 교체를 계획하는 방법을 제안합니다. 이 설명은 운영 바인딩을 즉시 삭제하라는 실행 지시가 아닙니다. 대상 목록을 수정할 권한과 역할을 부여할 권한도 별도로 확인해야 합니다. 실제 클러스터 변경이나 접근 검증은 수행하지 않았고 무중단 전환을 보장하지 않습니다.
참고 원문: Kubernetes 공식 문서 — Using RBAC Authorization · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-10-17
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- Kubernetes v1.37 공식 RBAC 문서, 2026-10-17 확인. binding roleRef 불변 및 subjects 검토 이유. 권한·클러스터 시험 없음
- 확인일
- 2026-10-17
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 권한 변경·연결 삭제·클러스터 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.