
한 장의 그림으로 이해하기
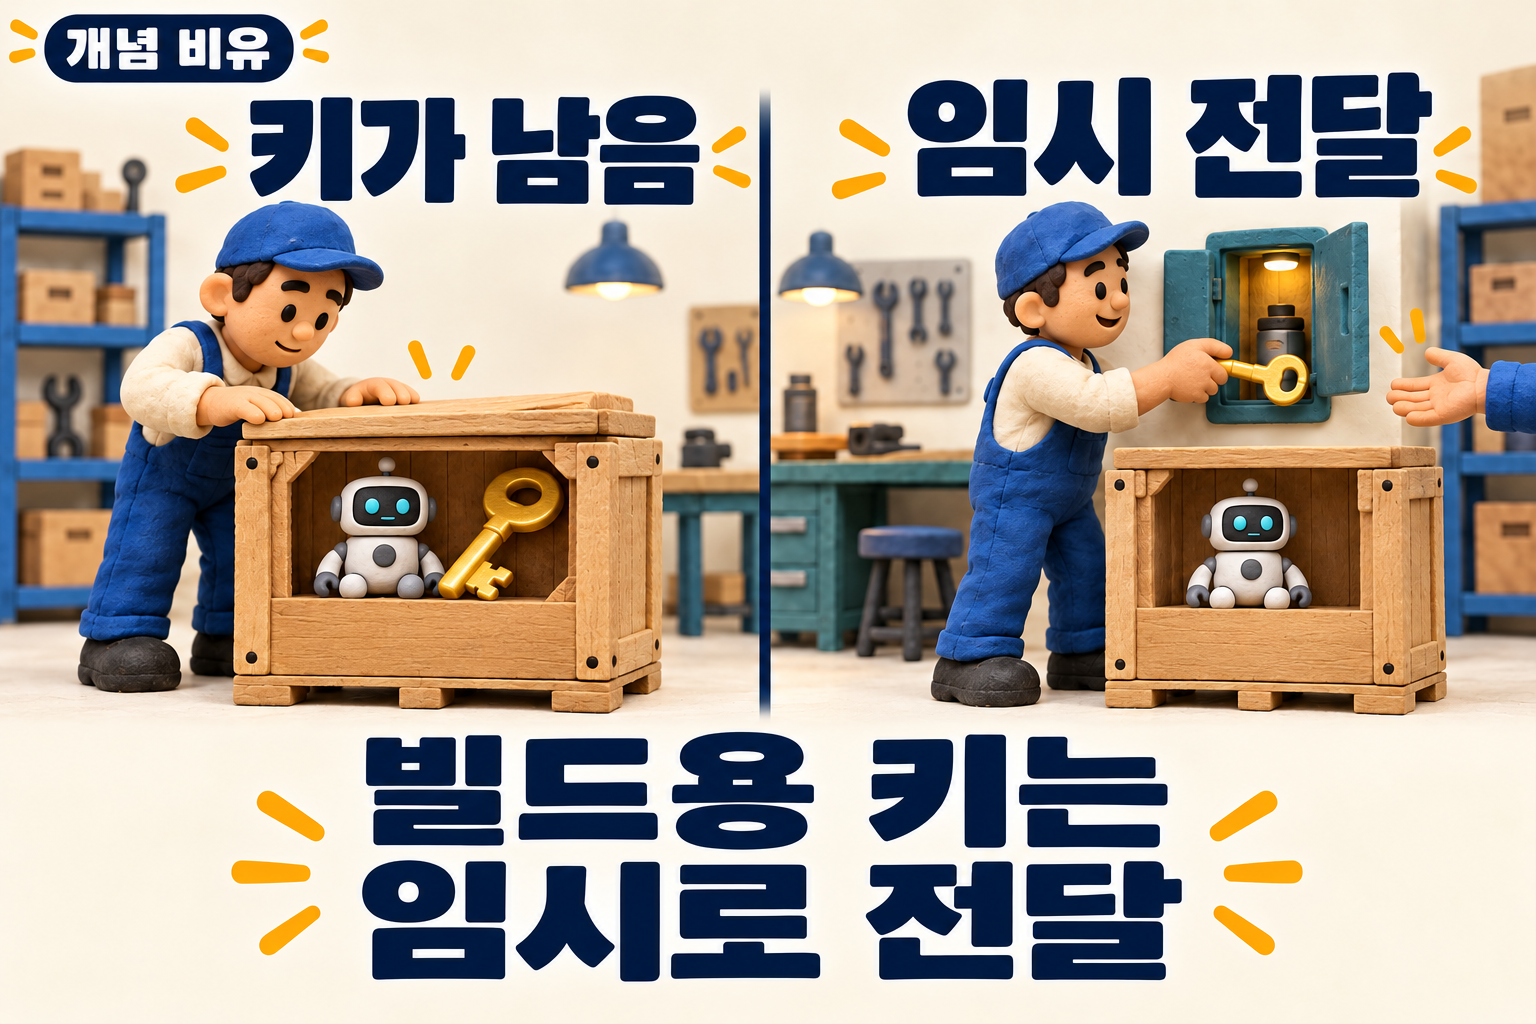
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
빌드용 키의 전달 경로
Docker 빌드에 필요한 비밀 값은 결과 이미지에 남지 않도록 전달 경로부터 확인합니다.
- 대상
- 비공개 자료를 받아 AI 앱을 빌드하는 개발자
- 무엇이 바뀜
- 일반 ARG·ENV와 임시 secret mount는 다릅니다.
- 왜 중요한가
- 완성 이미지에 인증 값이 남을 수 있습니다.
- 지금 할 일
- 키 전달과 Dockerfile의 소비 방식을 함께 점검하세요.
- 한계·미확인
- 개념 비유. 실제 빌드·인증·키 노출 시험 없음.
- 확인일
- 2026-10-16
포장할 결과물과 잠깐 쓸 키 나누기
가상의 AI 앱이 빌드 중 비공개 패키지를 내려받는 상황입니다. 패키지가 필요하다는 사실과 접근 키를 완성 이미지 안에 넣어야 한다는 판단은 다릅니다. 그림의 로봇은 가져갈 결과물이고 열쇠는 작업 중에만 필요한 인증 수단입니다. AINOW는 빌드 입력을 살필 때 결과물에 포함할 파일과 임시로 제공할 비밀 값을 따로 표시하도록 제안합니다.
전달과 소비를 한 쌍으로 확인하기
Docker 공식 문서는 빌드 인수와 환경 변수가 최종 이미지에 남을 수 있어 비밀 전달에 부적절하다고 안내합니다. secret mount는 클라이언트의 비밀 값을 필요한 빌드 명령 동안 임시로 제공합니다. 사용하려면 빌드 호출 쪽에서 비밀을 전달하고 Dockerfile의 RUN에서 그 마운트를 소비하는 두 부분이 맞아야 합니다. 한쪽만 바꿔서 전달이 완료됐다고 판단하지 마세요.
환경 변수라는 이름보다 실제 경로 보기
secret mount의 원본은 파일이나 환경 변수일 수 있고, 빌드 명령 안에서도 파일 또는 환경 변수 형태로 노출할 수 있습니다. 이는 Dockerfile의 일반 ENV로 비밀 값을 굳히는 것과 구분해야 합니다. AINOW는 소비 도구가 값을 결과 파일에 복사하거나 로그로 출력하는지도 점검하도록 제안합니다. 임시 마운트 자체가 이런 동작까지 모두 방지한다는 보장은 아닙니다. 이번에는 실제 빌드나 키 유출 시험을 수행하지 않았습니다.
참고 원문: Docker 공식 문서 — Build secrets · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-10-16
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- Docker Build 상시 문서·2026-10-16 확인. ARG/ENV와 RUN secret mount의 수명 차이. 빌드·키 노출·인증 시험 없음
- 확인일
- 2026-10-16
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 실제 빌드·인증·키 노출 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.