
한 장의 그림으로 이해하기
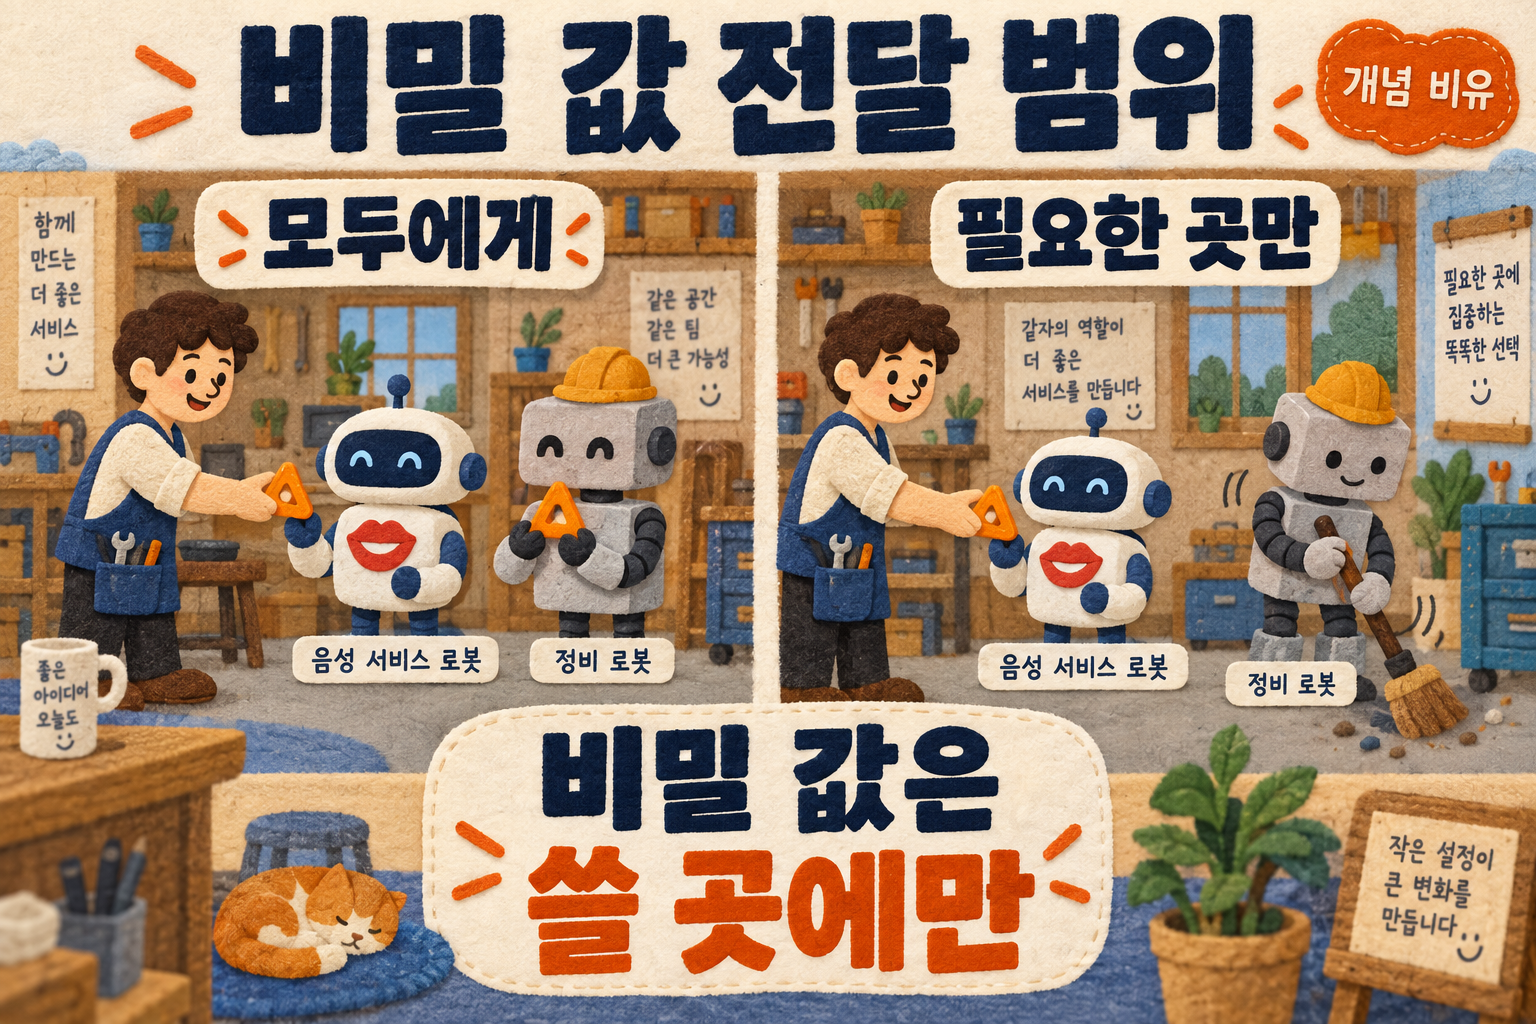
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
비밀 값은 쓸 곳에만
Secret이 필요한 컨테이너와 필요 없는 컨테이너의 전달 설정을 구분합니다.
- 대상
- 여러 컨테이너로 AI 연동 서비스를 운영하는 담당자
- 무엇이 바뀜
- 마운트나 환경 변수 설정은 필요한 컨테이너로 한정합니다.
- 왜 중요한가
- 같은 Pod라는 이유로 모든 컨테이너에 키를 줄 필요는 없습니다.
- 지금 할 일
- 컨테이너별 키 사용 목적과 전달 설정을 대조합니다.
- 한계·미확인
- 개념 비유. 클러스터·보안 효과 시험 없음.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-10-06
보조 작업에도 같은 키를 넘기고 있는지 살펴보기
가상의 AI 음성 서비스 Pod에 API를 호출하는 컨테이너와 보조 작업용 컨테이너가 함께 있다고 생각해 봅니다. 보조 작업에는 그 API 키가 필요 없다는 조건입니다. 이때 두 컨테이너에 같은 Secret 설정을 복사하면 비밀 값의 사용처가 불필요하게 넓어집니다. 그림은 그 전달 범위를 비교하며 실제 운영 구조나 공격 상황을 재현한 것이 아닙니다.
Pod 전체가 아닌 컨테이너별 설정으로 확인하기
Kubernetes 공식 문서는 여러 컨테이너 중 하나만 Secret이 필요하다면 다른 컨테이너가 그 Secret에 접근하지 않도록 볼륨 마운트 또는 환경 변수 설정을 구성하라고 안내합니다. AINOW는 각 컨테이너의 역할과 Secret 참조를 함께 표로 정리해, 필요하다는 근거가 있는 전달만 남기는 검토를 제안합니다. 단순히 Secret 객체가 존재한다는 확인만으로 이 검토를 끝내지 않습니다.
전달 범위를 줄여도 이후의 보호 책임은 남는다
Secret을 받은 애플리케이션은 읽은 값을 계속 보호해야 합니다. 공식 문서도 평문 로그 출력이나 신뢰하지 않는 대상에게의 전송을 피하도록 안내합니다. AINOW는 키 원문을 출력하지 않는 방식으로 필요한 호출과 보조 작업의 동작을 개발 환경에서 확인할 계획을 세우도록 제안합니다. 마운트를 줄이는 것 하나로 완전한 격리가 보장되지는 않으며 이번에는 클러스터 설정 변경·인증·공격 시험을 수행하지 않았습니다.
참고 원문: Kubernetes 공식 문서 — Restrict Secret access to specific containers · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-10-06
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- Kubernetes Secrets good practices, 문서 최종수정2025-06-22 표기·2026-10-06 확인. 컨테이너별 마운트·환경 변수 범위 및 읽은 뒤 보호 책임. 클러스터·공격·인증 시험 없음
- 확인일
- 2026-10-06
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 클러스터·보안 효과 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.