
한 장의 그림으로 이해하기
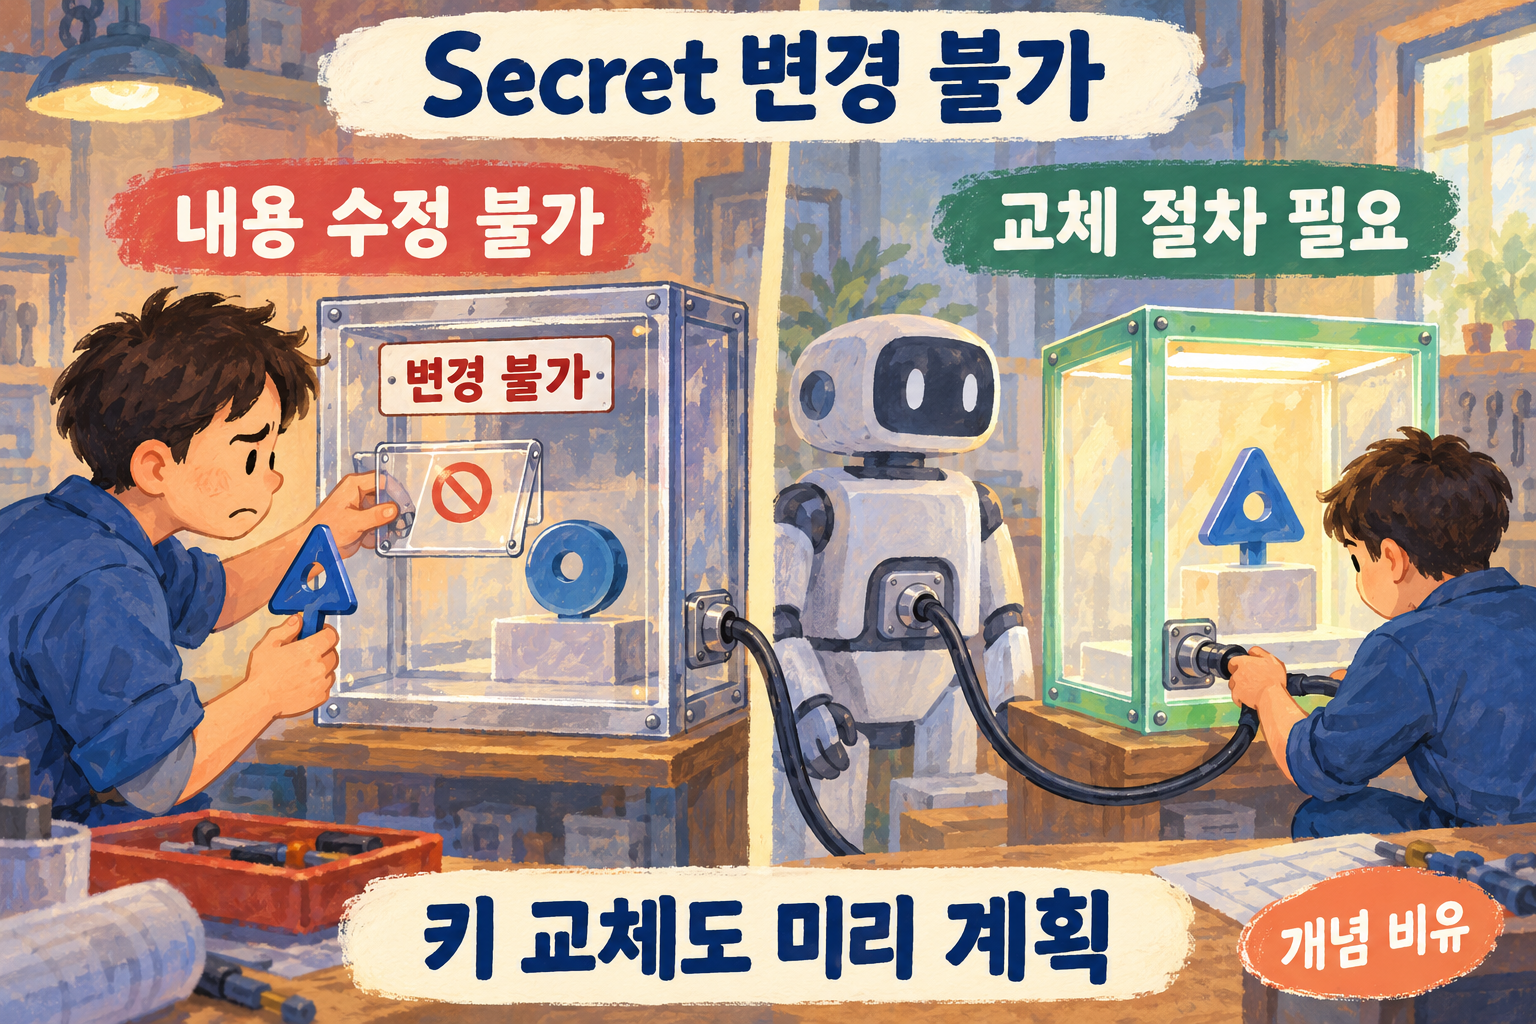
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
변경 불가와 교체를 구분
변경 불가 Secret은 내용을 고칠 수 없어 키 교체 절차가 필요합니다.
- 대상
- Kubernetes로 AI API 키를 관리하는 운영자
- 무엇이 바뀜
- 설정을 해제하거나 data를 고칠 수 없습니다.
- 왜 중요한가
- 내용 수정 방식으로는 새 키를 넣을 수 없습니다.
- 지금 할 일
- 참조 대상과 워크로드 교체 절차를 계획합니다.
- 한계·미확인
- 개념 비유. 클러스터·키 교체·인증 시험 없음.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-10-03
수정을 막는 선택에는 다음 변경 계획도 필요하다
가상의 AI 연동 서버가 실수로 키 설정이 바뀌는 일을 줄이려고 Secret을 변경 불가로 만든다고 생각해 봅니다. 이후 키를 교체할 때 예전과 같은 내용 수정 요청을 보내면 원하는 변경을 할 수 없습니다. 그림의 봉인 보관함은 이 제약을 나타냅니다. AINOW는 설정을 적용하기 전에 다음 키 교체 때 어떤 객체와 워크로드를 전환할지 함께 기록하도록 제안합니다.
변경 불가 설정을 다시 끄는 방법은 없다
Kubernetes 공식 문서에 따르면 immutable을 true로 설정한 Secret은 이 변경을 되돌리거나 data 내용을 수정할 수 없습니다. 같은 Secret을 다른 내용으로 다시 만들려면 삭제와 재생성이 필요합니다. 문서는 삭제된 Secret을 사용하던 Pod가 기존 마운트 지점을 유지하므로 해당 Pod를 다시 만들도록 권합니다. 이 설명을 읽었다고 운영 Secret을 즉시 삭제하라는 지침은 아닙니다.
사용처를 확인한 뒤 교체를 설계하기
AINOW는 별도 이름의 새 Secret을 준비하는 방안을 포함해, 참조하는 워크로드와 전달 방식, 전환 확인, 실패 시 대응을 먼저 설계하도록 제안합니다. 적용 가능한 방식은 서비스 구성에 따라 다릅니다. 새 값의 사용 확인과 외부 서비스에서 이전 키의 효력을 끊는 일도 구분해서 검토해야 합니다. 이번 글에서는 Secret·Pod 변경이나 실제 키 회전·인증 시험을 하지 않았으며 무중단이나 보안 효과를 검증하지 않았습니다.
참고 원문: Kubernetes 공식 문서 — Immutable Secrets · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-10-03
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- Kubernetes 상시 문서2026-10-03 확인. immutable Secrets stable sincev1.21, 변경 되돌리기·data 수정 제한과 기존 Pod 마운트 주의. 클러스터·키 교체·인증 시험 없음
- 확인일
- 2026-10-03
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 클러스터·키 교체·인증 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.