
한 장의 그림으로 이해하기
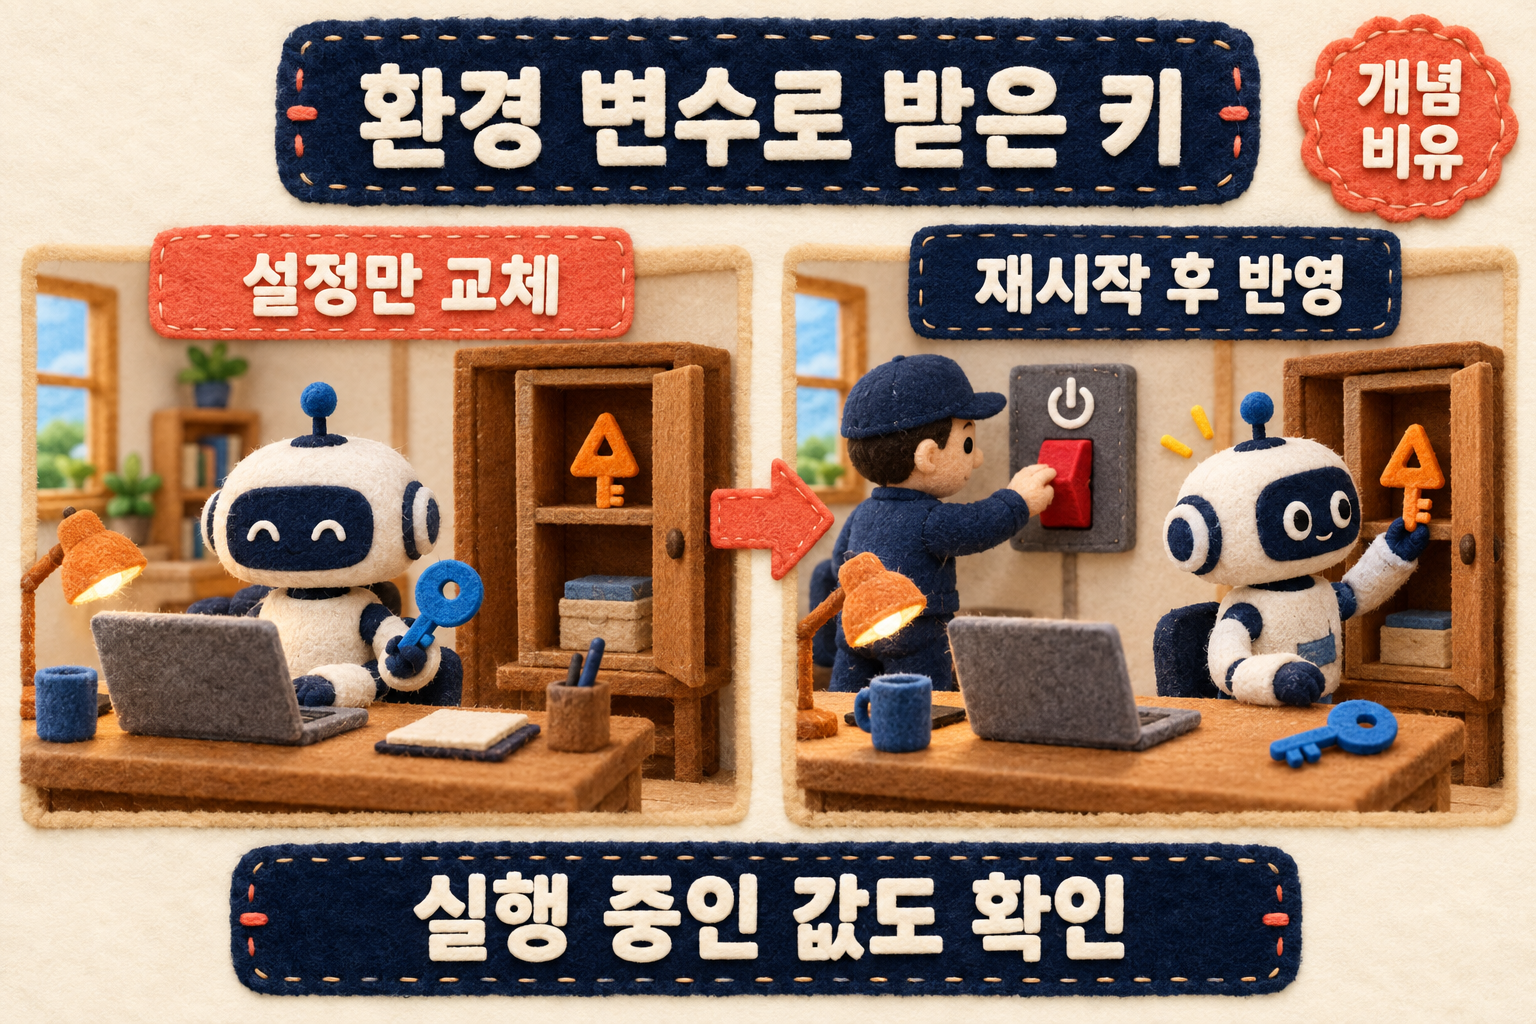
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
설정과 실행 값을 나눠 확인
Secret을 갱신해도 환경 변수로 받은 실행 중 컨테이너는 재시작 전까지 바뀐 값을 보지 못합니다.
- 대상
- Kubernetes로 AI API를 연결하는 운영자
- 무엇이 바뀜
- 환경 변수 반영에는 재시작이 필요합니다.
- 왜 중요한가
- 설정 수정만으로 키 전환을 끝냈다고 볼 수 없습니다.
- 지금 할 일
- 키 값을 노출하지 않고 반영 여부를 확인합니다.
- 한계·미확인
- 개념 비유. 클러스터·키 교체·인증 시험 없음.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-09-30
설정 저장과 실제 사용 사이의 차이
가상의 AI 연동 서버가 API 키를 Secret에서 환경 변수로 받아 시작했다고 생각해 봅니다. 담당자가 Secret 내용을 바꿨는데 기존 서버가 여전히 이전 값을 쓰는 상황은 설정 저장 실패와 구분해야 합니다. 그림처럼 보관장의 열쇠와 로봇 손의 열쇠가 다를 수 있으므로, 변경 기록에는 설정을 갱신한 시점과 실행 중인 대상에 반영한 시점을 따로 적는 방식을 제안합니다.
환경 변수로 전달한 경우의 조건
Kubernetes 공식 문서는 이미 Secret을 환경 변수로 소비하는 컨테이너가 재시작되지 않으면 Secret 갱신을 보지 못한다고 설명합니다. 이 글은 그 전달 방식에 한정합니다. Secret을 파일로 마운트하는 경우나 앱이 별도로 비밀 값을 조회하는 구조까지 같은 규칙이라고 일반화하지 않습니다. Secret을 수정했다는 사실 자체를 자동 재시작 또는 모든 복제본의 반영 완료로 해석해서도 안 됩니다.
키 원문을 출력하지 않는 반영 점검
AINOW는 대상 컨테이너가 어떤 Secret을 어떤 방식으로 읽는지 대조한 뒤, 서비스에 맞는 재시작 절차와 반영 확인을 계획하도록 제안합니다. 확인을 위해 API 키 원문을 로그나 화면에 출력하지 마세요. 새 값의 사용 확인과 이전 키의 효력 관리는 별도로 검토할 항목입니다. 이 글에서는 클러스터 변경, 재시작, 실제 키 교체나 인증 시험을 실행하지 않았고 무중단 전환이나 보안 효과를 검증하지 않았습니다.
참고 원문: Kubernetes 공식 문서 — Distribute Credentials Securely Using Secrets · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-09-30
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- Kubernetes 상시 문서2026-09-30 확인. Define container environment variables using Secret data의 갱신·재시작 조건. 클러스터·키 교체·인증 시험 없음
- 확인일
- 2026-09-30
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 클러스터·키 교체·인증 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.