
한 장의 그림으로 이해하기
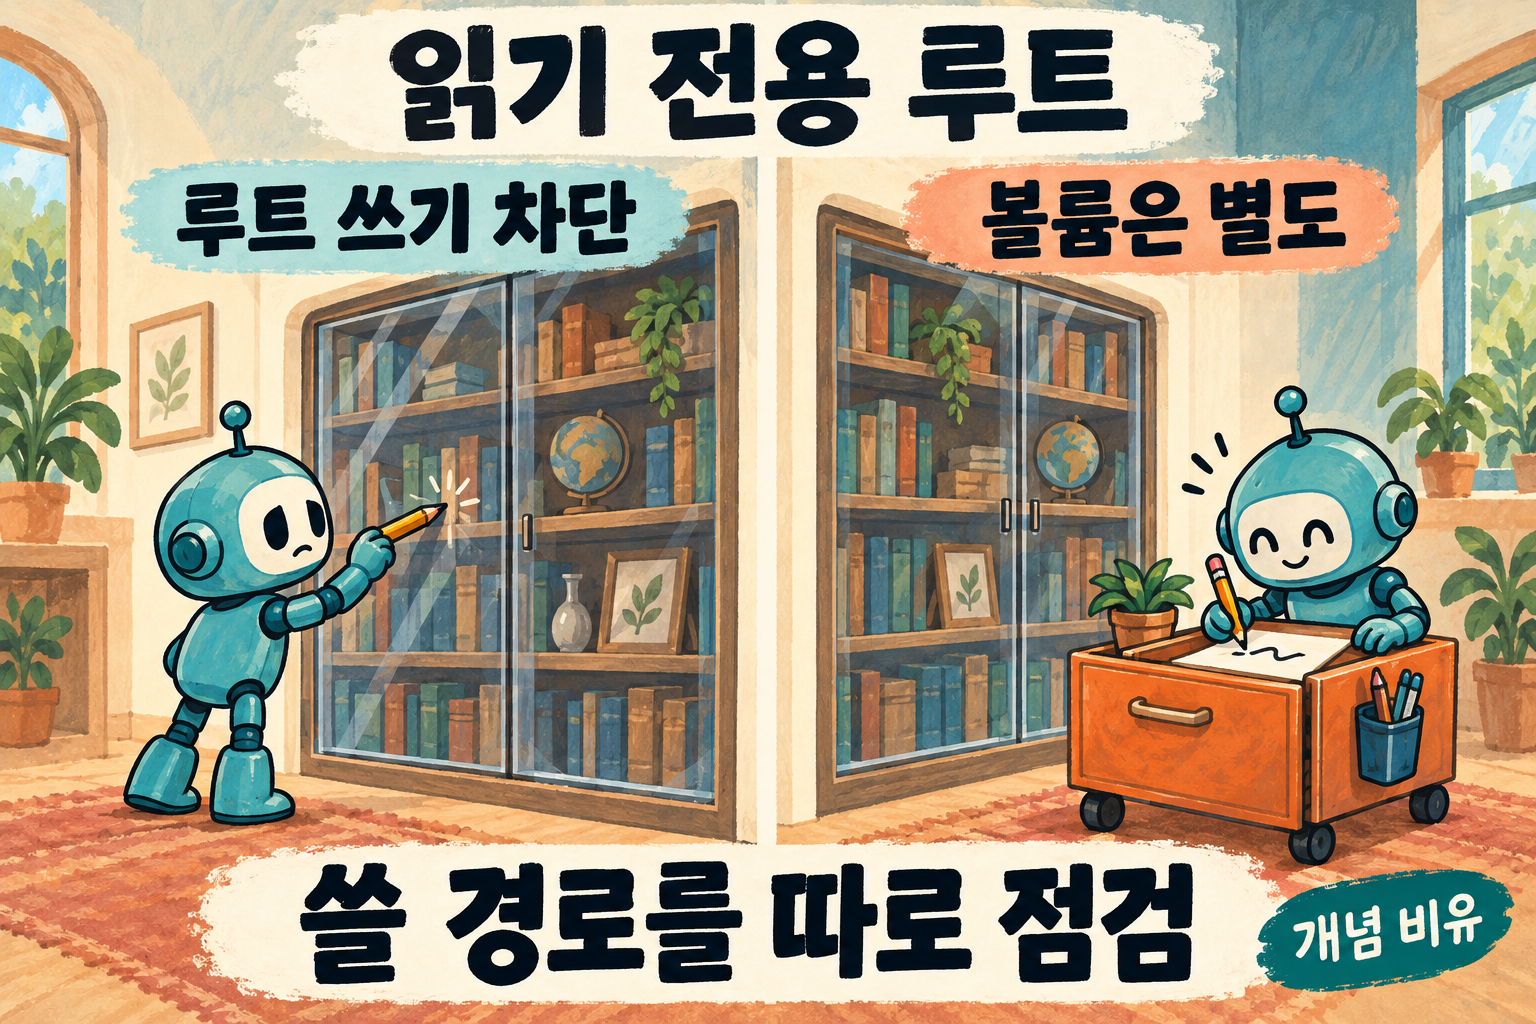
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
루트와 볼륨을 나눠 점검
읽기 전용 루트 설정만으로 별도 볼륨의 쓰기까지 막지는 않습니다.
- 대상
- Kubernetes의 AI 서버 운영자
- 무엇이 바뀜
- 루트와 별도 볼륨은 설정 범위가 다릅니다.
- 왜 중요한가
- 필요 없는 쓰기 경로를 놓칠 수 있습니다.
- 지금 할 일
- 마운트 경로와 권한을 따로 대조합니다.
- 한계·미확인
- 개념 비유입니다. 실제 파일 쓰기·보안 효과 시험 없음.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-09-29
보호 범위를 경로로 적어 보기
가상의 AI 서버가 임시 결과를 별도 작업 볼륨에 쓴다고 생각해 봅니다. 루트를 읽기 전용으로 바꾼 뒤에도 작업 파일이 생기는 현상만으로 설정 실패라고 단정할 수는 없습니다. 그림의 책장과 서랍처럼 파일이 어느 저장 영역에 있는지부터 구분해야 합니다. AINOW는 프로그램 파일, 모델 캐시, 임시 결과의 경로를 나누어 적는 점검을 제안합니다.
루트 설정과 볼륨 설정의 경계
Kubernetes 문서에서 readOnlyRootFilesystem은 컨테이너 루트 파일시스템을 읽기 전용으로 마운트하는 설정입니다. 컨테이너에 지정한 보안 설정은 Pod의 볼륨에 영향을 주지 않는다는 설명도 함께 확인할 수 있습니다. 따라서 별도로 붙인 볼륨까지 모두 쓰기 금지라고 해석하면 범위를 넓혀 읽는 셈입니다. 볼륨의 마운트 설정과 실제 사용자·그룹의 파일 권한도 함께 검토해야 합니다.
필요한 쓰기만 남기는 검토 순서
설정 기록에서 volumeMounts의 mountPath와 readOnly를 확인하고, 그 경로에 대응하는 볼륨과 파일 권한을 대조하는 순서를 제안합니다. 볼륨 종류 자체의 제약도 있으므로 모든 볼륨을 같은 방식으로 판단하지 않습니다. 개발 시험을 설계할 때는 허용할 임시 경로와 막아야 할 경로를 나누되, 이 글에서는 클러스터 변경이나 쓰기 시험을 실행하지 않았습니다. 읽기 전용 루트 하나가 정보 유출이나 침해를 모두 막는다는 주장도 아닙니다.
참고 원문: Kubernetes 공식 문서 — Configure a Security Context for a Pod or Container · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-09-29
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- Kubernetes 상시 문서·2026-09-29 확인. readOnlyRootFilesystem과 컨테이너 securityContext의 볼륨 적용 범위. 실제 클러스터 변경·파일 쓰기 시험 없음
- 확인일
- 2026-09-29
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유입니다. 실제 파일 쓰기·보안 효과 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.