
보안 학습·방어 자료 · 공격이 성립하는 조건과 대응 원리를 이해하기 위한 설명입니다. 실습은 본인 소유 또는 명시적으로 허가받은 환경에서만 진행하세요. 무단 접근·인증 우회·정보 탈취를 위한 사용은 허용하지 않습니다.
MFA 이후에도 남는 세션과 앱 권한을 살펴봅니다.
로그인 뒤의 통행증도 보호하고 있을까?
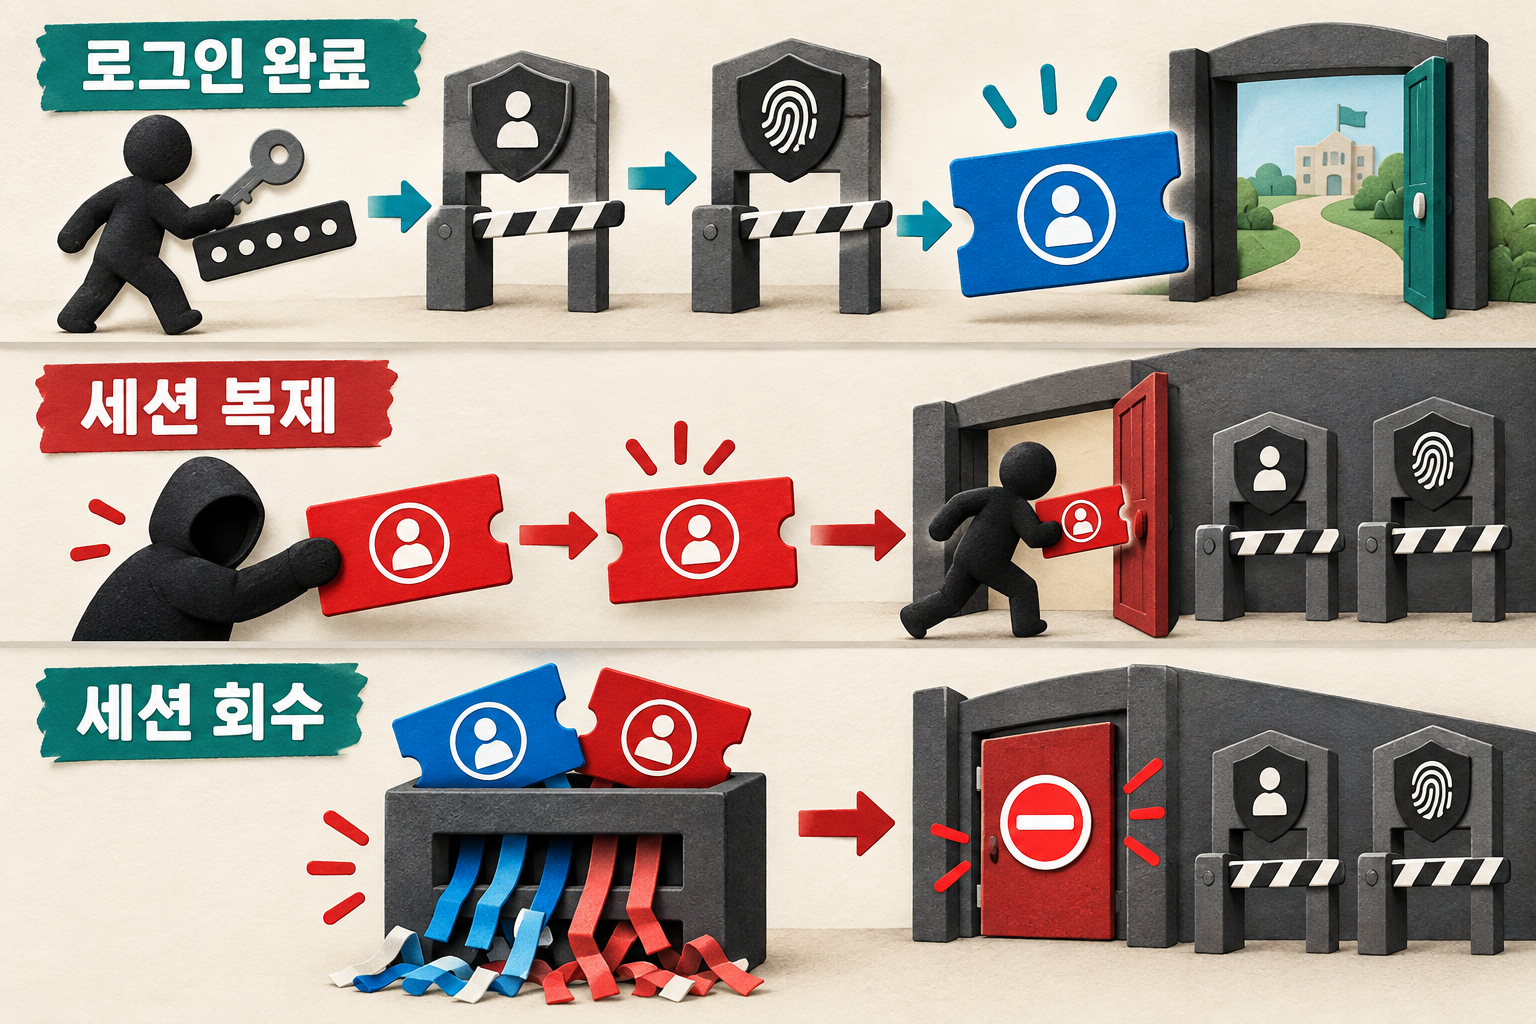
로그인 수단과 로그인 뒤 발급되는 세션을 함께 보호하고 회수합니다.
그림을 글로 읽기
문 앞의 두 인증 검문을 통과한 사용자가 통행증을 받는다. 복제된 통행증으로 옆문이 열리지만, 회수 단계에서 그 통행증이 찢어지고 옆문도 닫힌다.
앞의 두 검문은 인증, 통행증은 로그인 세션, 옆문은 이미 인증된 요청이 통과하는 경로입니다.
어디까지 설명하는 그림인가요?
MFA는 계정 보호에 유용하지만 탈취된 유효 세션이 자동으로 무효가 되지는 않습니다. 비밀번호 변경이 모든 서비스의 세션·OAuth 권한을 회수하는 것도 아닙니다. 서비스별 세션 종료와 앱 승인 회수 동작을 확인해야 합니다.
관련 기법 8개 살펴보기
궁금한 기법을 펼치면 동작 원리와 핵심 방어를 확인할 수 있습니다.
크리덴셜 스터핑
- 동작 원리
- 다른 서비스에서 유출된 ID·비밀번호 조합을 재사용해 로그인
- 핵심 방어
- 비밀번호 재사용 방지·MFA·봇 탐지
패스워드 스프레이
- 동작 원리
- 소수의 흔한 암호를 많은 계정에 분산 대입
- 핵심 방어
- 계정·IP를 넘는 통합 탐지·강한 암호
중계형 피싱(AiTM)
- 동작 원리
- 가짜 사이트가 실제 로그인·일회용 인증을 중계해 세션 탈취
- 핵심 방어
- 패스키·보안키 등 피싱 저항성 인증
MFA 피로 공격
- 동작 원리
- 인증 알림을 반복 발생시켜 사용자가 잘못 승인하도록 유도
- 핵심 방어
- 피싱 저항성 인증·반복 알림 차단
세션·토큰 탈취
- 동작 원리
- 이미 인증된 쿠키·접근 토큰을 재사용해 로그인 상태 사칭
- 핵심 방어
- 단말 보호·세션 회수·토큰 수명 제한
OAuth 동의 피싱
- 동작 원리
- 악성 앱에 사용자가 권한을 승인하도록 속여 데이터 접근
- 핵심 방어
- 앱·권한 검토·관리자 통제·승인 회수
SSO 토큰·서명키 침해
- 동작 원리
- 토큰 검증 결함이나 서명키 탈취로 연동 서비스의 사용자 사칭
- 핵심 방어
- 서명·발급자·대상 검증·키 보호
BEC·계정 복구 사칭
- 동작 원리
- 거래처·임원·사용자를 사칭해 송금 변경이나 계정 초기화 유도
- 핵심 방어
- 기존 연락처 확인·복구 절차 강화
근거와 작성 범위
제공 자료 대응: 2000-2026 해킹기법 기술미팅요약 1~5쪽의 해당 분류 및 사이버보안과 AI보안 1차 보고서. 원본 PDF의 80개 항목과 대조했습니다.
- CISA More than a Password — 피싱 저항성 인증
- CISA Communications Infrastructure Hardening — 세션 기간·권한 최소화
소유자가 공개를 승인한 자료를 바탕으로 AI가 설명을 정리했습니다. 제공된 원본 그림과 새 개념 그림은 각각 표시합니다. 직접 침투 시험이나 사람 검수를 수행했다는 의미는 아닙니다. 자료 정리: 2026-10-08.