
보안 학습·방어 자료 · 공격이 성립하는 조건과 대응 원리를 이해하기 위한 설명입니다. 실습은 본인 소유 또는 명시적으로 허가받은 환경에서만 진행하세요. 무단 접근·인증 우회·정보 탈취를 위한 사용은 허용하지 않습니다.
자료를 읽는 권한과 외부로 보내는 권한을 나눠야 합니다.
문서 속 지시가 실제 행동으로 이어진다면?
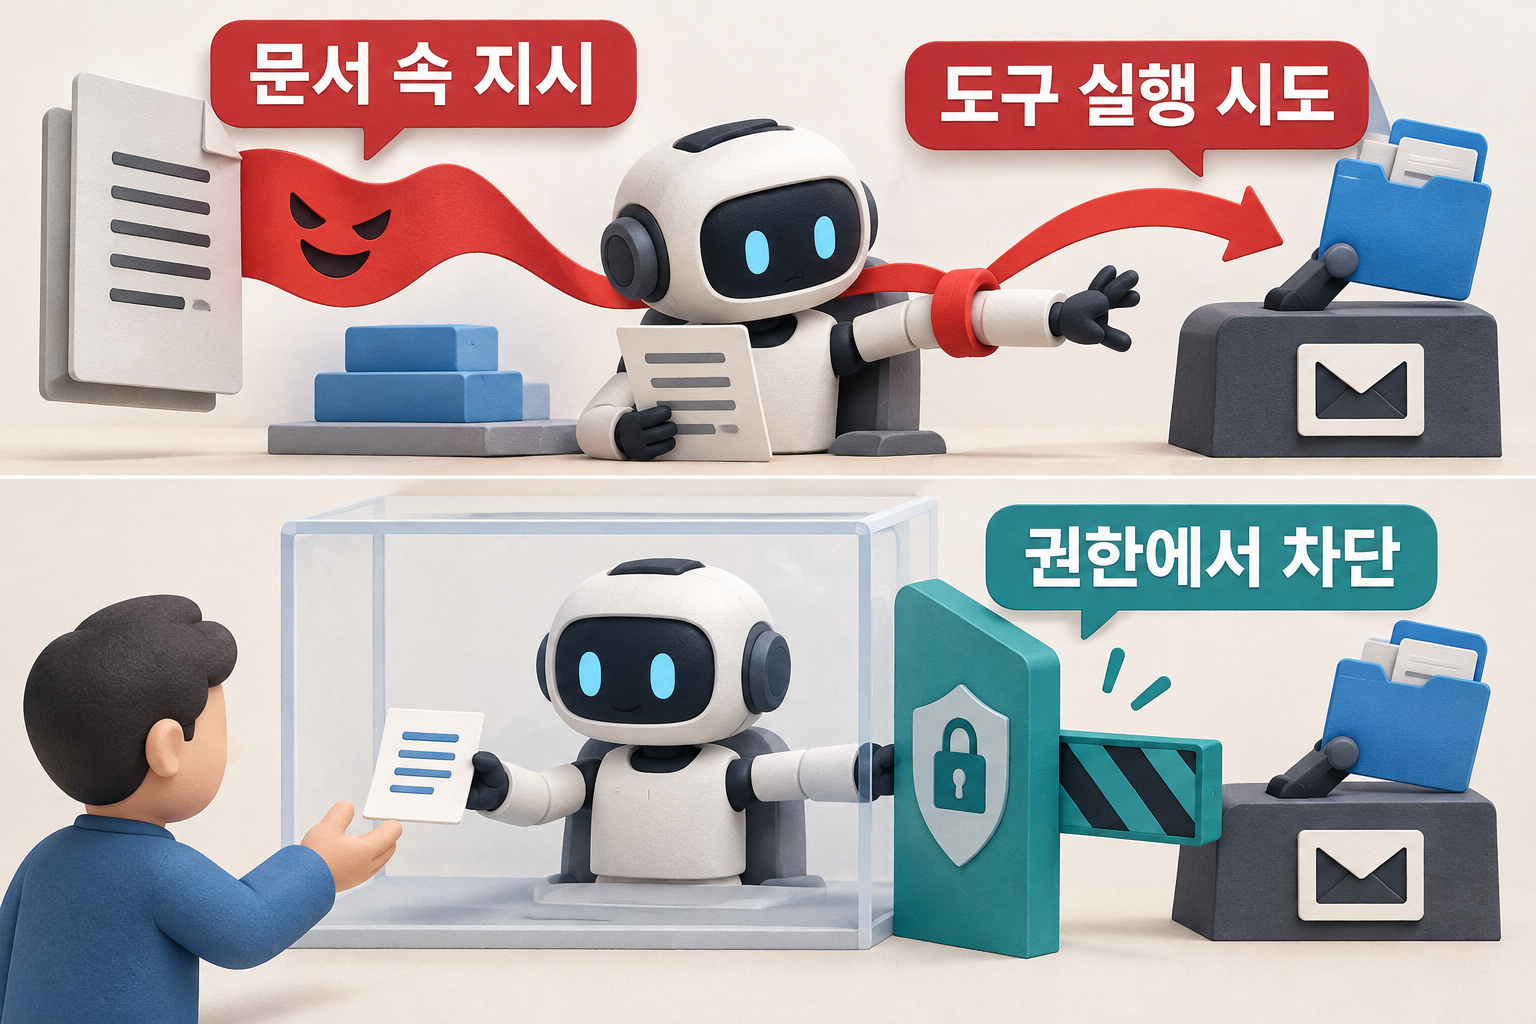
외부 자료의 지시가 섞여도, 허용하지 않은 실제 행동은 실행 단계에서 막습니다.
그림을 글로 읽기
외부 문서의 붉은 말풍선이 AI 로봇의 손을 메일 발송 버튼으로 이끈다. 아래에서는 독립된 권한 문이 발송을 막고 요청받은 요약만 사용자에게 돌아온다.
붉은 말풍선은 문서에 숨은 지시, 로봇 손은 도구 호출, 독립된 문은 실행 시스템의 권한 검사입니다.
어디까지 설명하는 그림인가요?
지시문 분리나 AI 검토만으로 인젝션을 완전히 없앨 수는 없습니다. 샌드박스 안에서도 허용된 메일·계정이 악용될 수 있어 자료·수신자·행동을 함께 검사해야 합니다. RAG 검색에는 사용자별 접근 권한, 기억에는 출처와 복구 이력이 필요합니다.
관련 기법 12개 살펴보기
궁금한 기법을 펼치면 동작 원리와 핵심 방어를 확인할 수 있습니다.
직접 프롬프트 인젝션
- 동작 원리
- 사용자 입력으로 원래 지시·업무 범위를 바꾸도록 유도
- 핵심 방어
- 정책 분리·권한 강제·공격 시험
간접 프롬프트 인젝션
- 동작 원리
- 문서·메일·웹페이지 속 지시를 AI가 업무 명령으로 수용
- 핵심 방어
- 외부 자료 불신·검색·실행 권한 제한
멀티모달 인젝션
- 동작 원리
- 이미지·음성·문서의 추출 내용에 악성 지시를 숨겨 판단 조작
- 핵심 방어
- 각 입력 경로 검사·출처 유지
RAG 검색 오염
- 동작 원리
- 검색 자료·순위를 조작해 악성 문서가 답변 근거로 선택되도록 유도
- 핵심 방어
- 출처·수집 경로·검색 결과 검증
RAG 권한 우회
- 동작 원리
- 검색·캐시의 권한 분리 실패로 타 사용자 자료가 AI에 전달
- 핵심 방어
- 검색 전 ACL·고객별 캐시 격리
에이전트 메모리 오염
- 동작 원리
- 악성 지시·거짓 사실을 지속 기억에 남겨 다음 작업까지 영향
- 핵심 방어
- 출처·사용자별 분리·변경·복구 관리
도구·MCP 오염
- 동작 원리
- 악성 도구 설명·응답·업데이트로 도구 선택과 호출을 조작
- 핵심 방어
- 공급자·버전 검증·도구별 권한 검사
과도한 행위 권한
- 동작 원리
- AI 오판·공격이 광범위한 도구 권한과 결합해 삭제·반출 실행
- 핵심 방어
- 최소 권한·중요 실행의 독립 승인
AI 출력 실행 악용
- 동작 원리
- 생성한 텍스트를 SQL·셸·HTML 등에 검증 없이 사용해 공격 실행
- 핵심 방어
- 매개변수화·인코딩·실행 내용 검증
도구를 통한 정보 반출
- 동작 원리
- 조회한 비밀을 메일·업로드·외부 요청에 실어 전송
- 핵심 방어
- 자료·수신자·목적지 검사·통신 제한
에이전트 사칭·위임 악용
- 동작 원리
- 다른 에이전트의 신원·결과를 위조하거나 위임 과정에서 권한 확대
- 핵심 방어
- 상호 인증·원래 권한 상한 유지
무제한 소비·도구 루프
- 동작 원리
- 긴 입력·반복 호출·재귀 작업으로 계산량·요금·대기시간 소진
- 핵심 방어
- 토큰·시간·비용·반복 횟수 상한
근거와 작성 범위
제공 자료 대응: 2000-2026 해킹기법 기술미팅요약 1~5쪽의 해당 분류 및 사이버보안과 AI보안 1차 보고서. 원본 PDF의 80개 항목과 대조했습니다.
- OWASP AI Agent Security — 도구·기억·권한·중요 행동 승인
- MCP Security Best Practices — 연결 동의·토큰·대상 검증
- OWASP LLM01: Prompt Injection — 직접·간접 입력의 지시 오염
소유자가 공개를 승인한 자료를 바탕으로 AI가 설명을 정리했습니다. 제공된 원본 그림과 새 개념 그림은 각각 표시합니다. 직접 침투 시험이나 사람 검수를 수행했다는 의미는 아닙니다. 자료 정리: 2026-10-08.