
보안 학습·방어 자료 · 공격이 성립하는 조건과 대응 원리를 이해하기 위한 설명입니다. 실습은 본인 소유 또는 명시적으로 허가받은 환경에서만 진행하세요. 무단 접근·인증 우회·정보 탈취를 위한 사용은 허용하지 않습니다.
AI는 경보를 요약하고 관련 기록을 찾는 데 도움을 줄 수 있습니다. 원본 근거 확인과 실제 조치의 권한 검사는 별도로 이어져야 합니다.
AI가 위험하다고 판단하면 바로 차단해도 될까요?
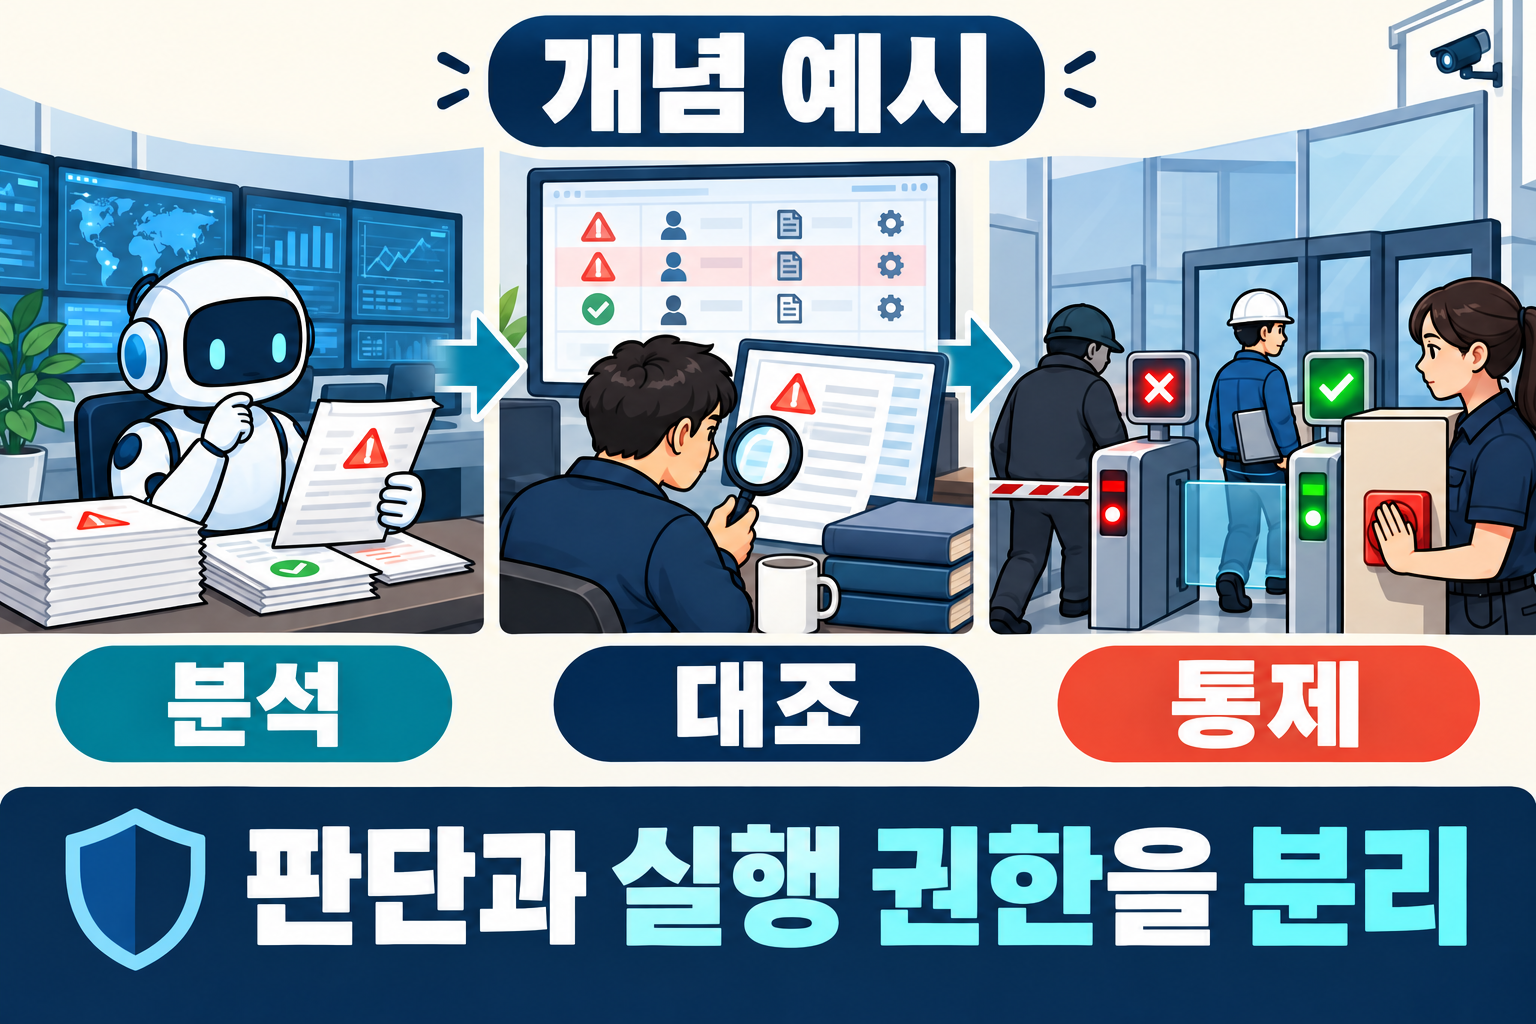
AI의 분석, 증거 확인, 실행 권한을 분리하고 결과까지 추적합니다.
그림을 글로 읽기
AI가 로그에서 의심 항목을 골라냅니다. 분석가는 그 항목을 원본 기록과 대조합니다. 실행 단계에서는 별도 통제 장치가 미승인 작업을 막고 승인된 작업만 통과시킵니다. 운영자는 중단 장치를 가지고 있습니다.
자료 더미는 분석 입력, 돋보기는 근거 대조, 문은 실행 권한을 뜻합니다. 그림의 기록·인물은 모두 가상 표현이며 실제 서비스 기록이 아닙니다.
어디까지 설명하는 그림인가요?
AI 검토는 오류가 있을 수 있고 로그에 들어온 외부 문장도 공격 입력일 수 있습니다. 이 페이지는 운영 원리 설명이며 특정 보안 제품의 검증 성적이나 의무 준수 판정이 아닙니다.
질문별로 더 알아보기
AI 보안의 세 가지 방향은 무엇인가요?
AI를 공격에 사용하는 경우, AI로 방어 업무를 돕는 경우, AI 시스템 자체를 보호하는 경우를 나눕니다. 같은 기술 이름이어도 보호할 대상과 판단할 증거가 달라집니다.
AI 요약을 어떻게 검토하나요?
시간·계정·장비를 원본 기록과 연결하고, 관찰과 추정을 구분합니다. 로그에 없는 행동을 자연스러운 문장으로 채우지 않습니다. 공격자가 쓸 수 있는 로그나 문서는 자료이며 도구 실행 지시가 아닙니다.
가드레일과 권한 검사는 같은가요?
입출력 검사는 유해하거나 의심스러운 내용을 찾는 보조 수단입니다. 검색 전에 문서 접근권한을 확인하고, 도구 실행 시 대상·행위·수신자를 서버에서 검사해야 합니다. 모델이 안전하다고 답했다는 이유로 권한을 넓히지 않습니다.
WAF·EDR·SIEM·SOAR는 어떻게 연결되나요?
WAF는 웹 요청, EDR은 단말 행위, SIEM은 여러 기록의 연결, SOAR는 대응 절차의 실행 연계를 맡는 범주입니다. 관측하지 못한 위치나 자료는 분석에서 빠질 수 있고, 잘못된 자동 조치는 정상 업무를 멈출 수 있습니다.
내부 설치면 자료가 밖으로 나가지 않나요?
내부 화면을 쓰더라도 검색용 임베딩이나 답변을 외부 모델로 계산하면 자료가 이동할 수 있습니다. 업로드·검색 색인·모델 입력·대화·로그·백업·수신 제공자를 따라가며 접근과 보관 범위를 확인합니다.
자료 삭제와 서비스 종료는 어떻게 확인하나요?
원본뿐 아니라 검색 조각·캐시·대화 첨부와 백업의 보관 정책을 확인합니다. 검색에 사용된 자료와 모델 학습에 반영된 자료의 제거 방법은 다릅니다. 실제 구현을 확인하기 전 완전 삭제를 약속하지 않습니다.
보안 운영 성과는 무엇으로 확인하나요?
근거와 일치한 결론, 놓친 위협, 잘못 울린 경보, 조사 시간, 실제 차단과 업무 중단을 함께 묻습니다. 고영향 조치의 승인·중단·복구와 담당자까지 연결되어야 운영 가능한 설계입니다.
근거와 작성 범위
제공 자료 대응: 1차 보고서 5·7·9~10·14~18장, 통합 가이드 14~15·19~20·27~29쪽.
- OWASP AI Agent Security — 최소 권한·외부 입력·실행 통제
- NIST SP 800-61 Rev.3 — 조직의 탐지·대응·복구
- OWASP LLM01 Prompt Injection — 외부 자료를 통한 지시 조작
소유자가 공개를 승인한 자료를 바탕으로 AI가 설명을 정리했습니다. 제공된 원본 그림과 새 개념 그림은 각각 표시합니다. 직접 침투 시험이나 사람 검수를 수행했다는 의미는 아닙니다. 자료 정리: 2026-10-08.