
보안 학습·방어 자료 · 공격이 성립하는 조건과 대응 원리를 이해하기 위한 설명입니다. 실습은 본인 소유 또는 명시적으로 허가받은 환경에서만 진행하세요. 무단 접근·인증 우회·정보 탈취를 위한 사용은 허용하지 않습니다.
파일을 잠그는 피해와 밖으로 나간 자료는 다릅니다.
백업만 있으면 피해를 되돌릴 수 있을까?
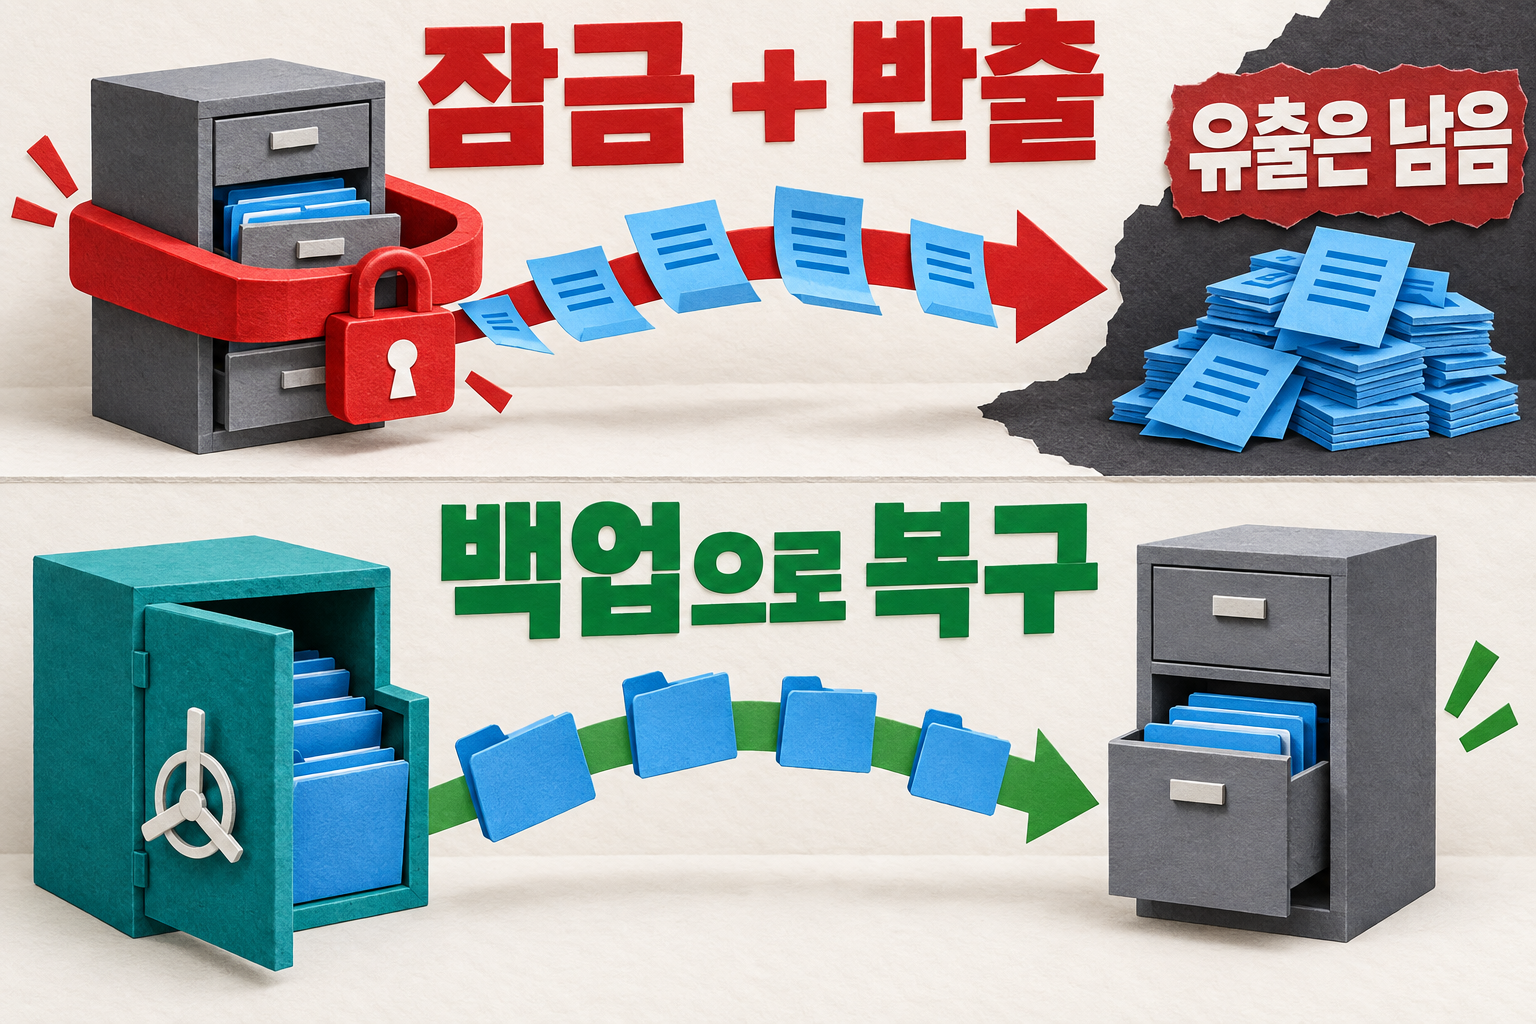
백업은 업무 복구를 돕지만, 이미 반출된 자료를 되돌리지는 못합니다.
그림을 글로 읽기
붉은 띠와 자물쇠가 원본 서랍을 잠그는 동안 자료 복사본이 밖으로 나간다. 아래에서 분리된 백업 금고가 업무 자료를 복구하지만, 위쪽의 유출된 복사본은 남아 있다.
잠긴 서랍은 암호화된 파일, 밖의 종이는 유출된 복사본, 별도 금고는 운영 계정과 분리된 백업입니다.
어디까지 설명하는 그림인가요?
암호화와 자료 반출은 함께 일어날 수도, 따로 일어날 수도 있습니다. 백업은 분리·불변성뿐 아니라 실제 복구 시험이 필요합니다. 감염 상태와 침입 경로를 정리하지 않고 복원하면 다시 피해를 입을 수 있습니다.
관련 기법 8개 살펴보기
궁금한 기법을 펼치면 동작 원리와 핵심 방어를 확인할 수 있습니다.
정상 도구 악용(LOTL)
- 동작 원리
- PowerShell·WMI 등 정상 관리 기능으로 악성 작업 수행
- 핵심 방어
- 명령·실행 이력·부모 프로세스 분석
프로세스 인젝션
- 동작 원리
- 다른 프로세스의 메모리에 코드를 삽입해 그 문맥에서 실행
- 핵심 방어
- 메모리 행위 탐지·프로세스 보호
DLL 사이드로딩
- 동작 원리
- 정상 실행 파일의 DLL 탐색·로딩 방식을 악용해 악성 DLL 실행
- 핵심 방어
- 검색 경로 보호·코드 무결성 검사
지속성 확보
- 동작 원리
- 서비스·예약 작업·시작 항목 등을 등록해 재부팅 후에도 재실행
- 핵심 방어
- 자동 실행 지점·설정 변경 감시
인포스틸러
- 동작 원리
- 브라우저 저장정보·쿠키·지갑·접속 키를 탈취
- 핵심 방어
- 단말 보호·비밀정보 관리·세션 폐기
랜섬웨어
- 동작 원리
- 파일·가상 디스크 등을 암호화해 업무를 중단시키고 금전 요구
- 핵심 방어
- 초기 탐지·권한 분리·복구 가능한 백업
이중 갈취
- 동작 원리
- 자료를 먼저 유출한 뒤 암호화와 공개 협박을 병행
- 핵심 방어
- 반출 탐지·접근 제한·백업을 함께 적용
복구 방해
- 동작 원리
- 백업·스냅샷·복구 기능을 삭제·중지해 복원 경로 파괴
- 핵심 방어
- 불변·오프라인 백업·관리 계정 분리
근거와 작성 범위
제공 자료 대응: 2000-2026 해킹기법 기술미팅요약 1~5쪽의 해당 분류 및 사이버보안과 AI보안 1차 보고서. 원본 PDF의 80개 항목과 대조했습니다.
- MITRE ATT&CK T1486 v1.5 — 데이터 암호화와 업무 영향
- CISA #StopRansomware Guide — 유출 대응과 분리 백업·복구
소유자가 공개를 승인한 자료를 바탕으로 AI가 설명을 정리했습니다. 제공된 원본 그림과 새 개념 그림은 각각 표시합니다. 직접 침투 시험이나 사람 검수를 수행했다는 의미는 아닙니다. 자료 정리: 2026-10-08.