
한 장의 그림으로 이해하기
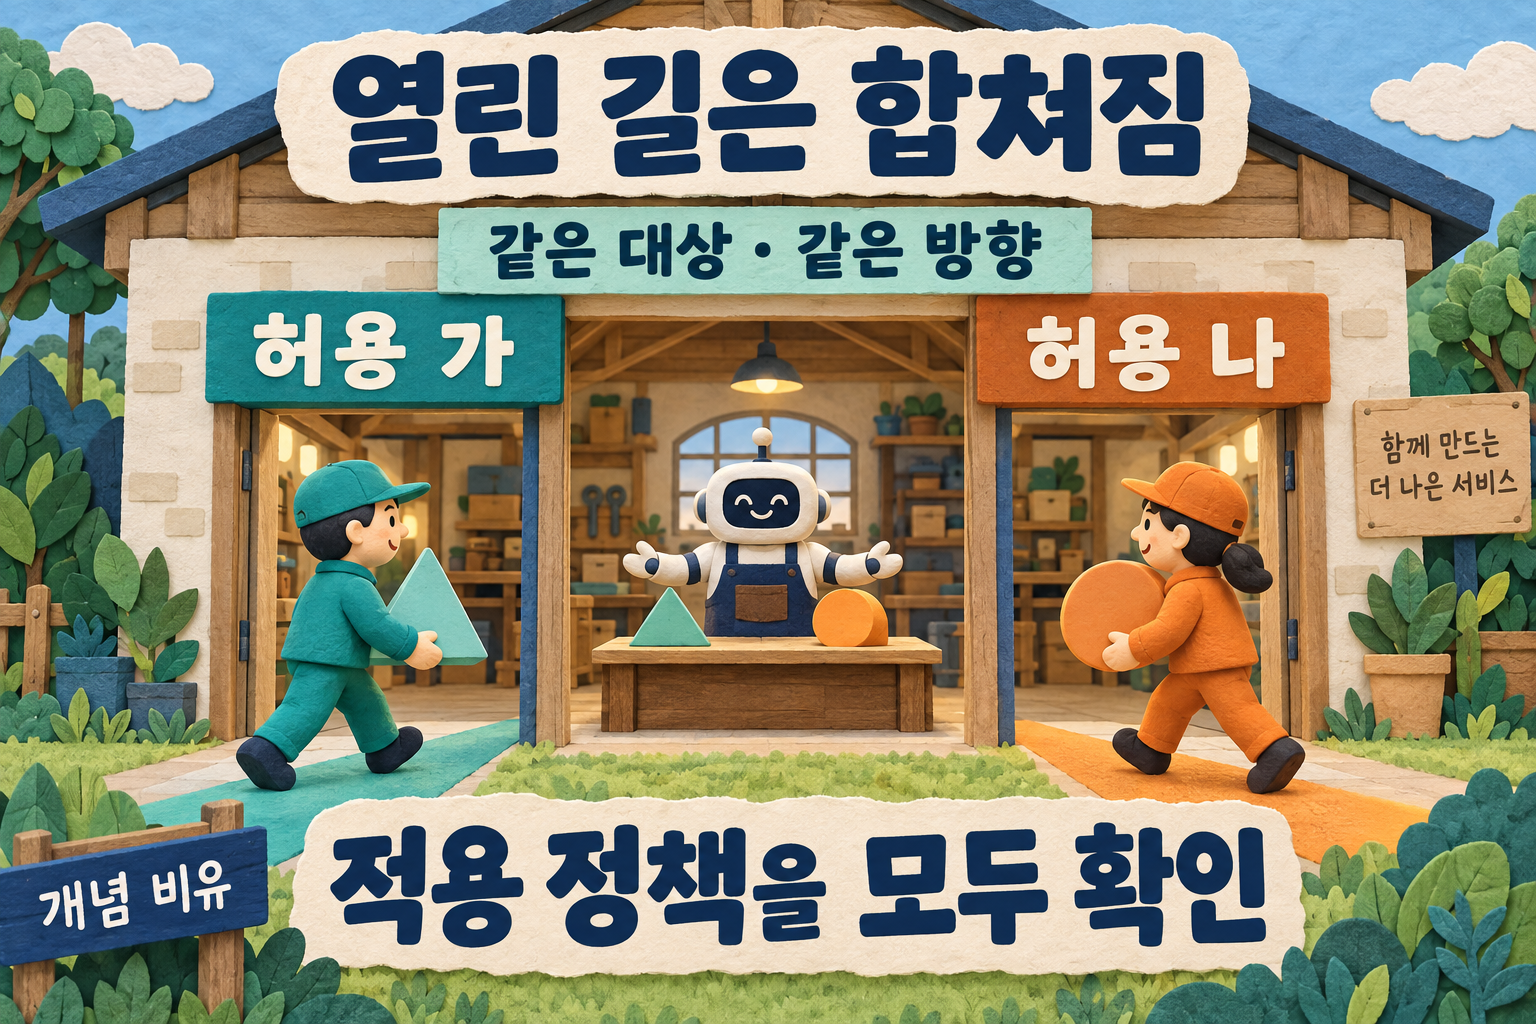
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
열린 통로를 모두 확인
같은 Pod·방향에 적용되는 NetworkPolicy의 허용 범위는 합쳐집니다.
- 대상
- Kubernetes에서 AI 서버 접근을 관리하는 운영자
- 무엇이 바뀜
- 한 정책을 좁혀도 다른 정책의 허용은 남을 수 있습니다.
- 왜 중요한가
- 바뀐 파일 하나만 보면 실제 허용 범위를 놓칠 수 있습니다.
- 지금 할 일
- 대상 레이블과 방향에 맞는 모든 정책을 대조합니다.
- 한계·미확인
- 집행 플러그인이 필요하며 실제 통신·보안 시험은 없습니다.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-09-28
한쪽 출입구만 살펴본 경우
가상의 팀이 AI 서버에 들어오는 연결을 줄이려고 정책 하나를 고쳤다고 생각해 봅니다. 그림에서는 한쪽 출입구만 살펴봐도 다른 입구로 물건이 들어올 수 있습니다. 변경한 파일의 크기보다 대상에 적용되는 전체 규칙을 확인하자는 설명입니다. 실제 환경의 차단 성공 사례는 아닙니다.
같은 대상과 방향의 허용 범위가 합쳐진다
Kubernetes NetworkPolicy는 같은 Pod의 같은 방향에 적용되는 정책들이 허용하는 연결을 합칩니다. 뒤에 평가한 정책이 앞의 허용을 덮어쓰는 방식이 아니므로 한 정책의 좁은 규칙이 다른 정책의 넓은 허용을 자동 취소하지 않습니다. Pod 사이 연결은 송신 측 egress와 수신 측 ingress 조건도 각각 충족해야 합니다.
적용 범위를 모은 뒤 실제 연결을 확인하기
AINOW는 대상 Pod의 레이블·네임스페이스·통신 방향을 적고 선택 조건이 맞는 모든 정책의 상대와 포트를 대조할 것을 제안합니다. 정책 집행을 지원하는 네트워크 플러그인이 필요하며 리소스 생성만으로 차단이 보장되지 않습니다. 노드 관련 예외와 기존 연결 처리도 확인 대상입니다. 허용할 연결과 막을 연결을 구분한 시험은 후속 제안이며 이번에는 실제 클러스터 설정 변경이나 통신 시험을 하지 않았습니다.
참고 원문: Kubernetes 공식 문서 — Network Policies · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-09-28
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- Kubernetes v1.37 공식 Network Policies 문서, networking.k8s.io/v1의 같은 Pod·같은 방향에 적용되는 허용 합집합 기준, 2026-09-28 확인. CNI별 실제 통신 시험 없음
- 확인일
- 2026-09-28
- 검증 상태
- 개발자 주장
- 한계·주의
- 집행 플러그인이 필요하며 실제 통신·보안 시험은 없습니다.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.