
한 장의 그림으로 이해하기
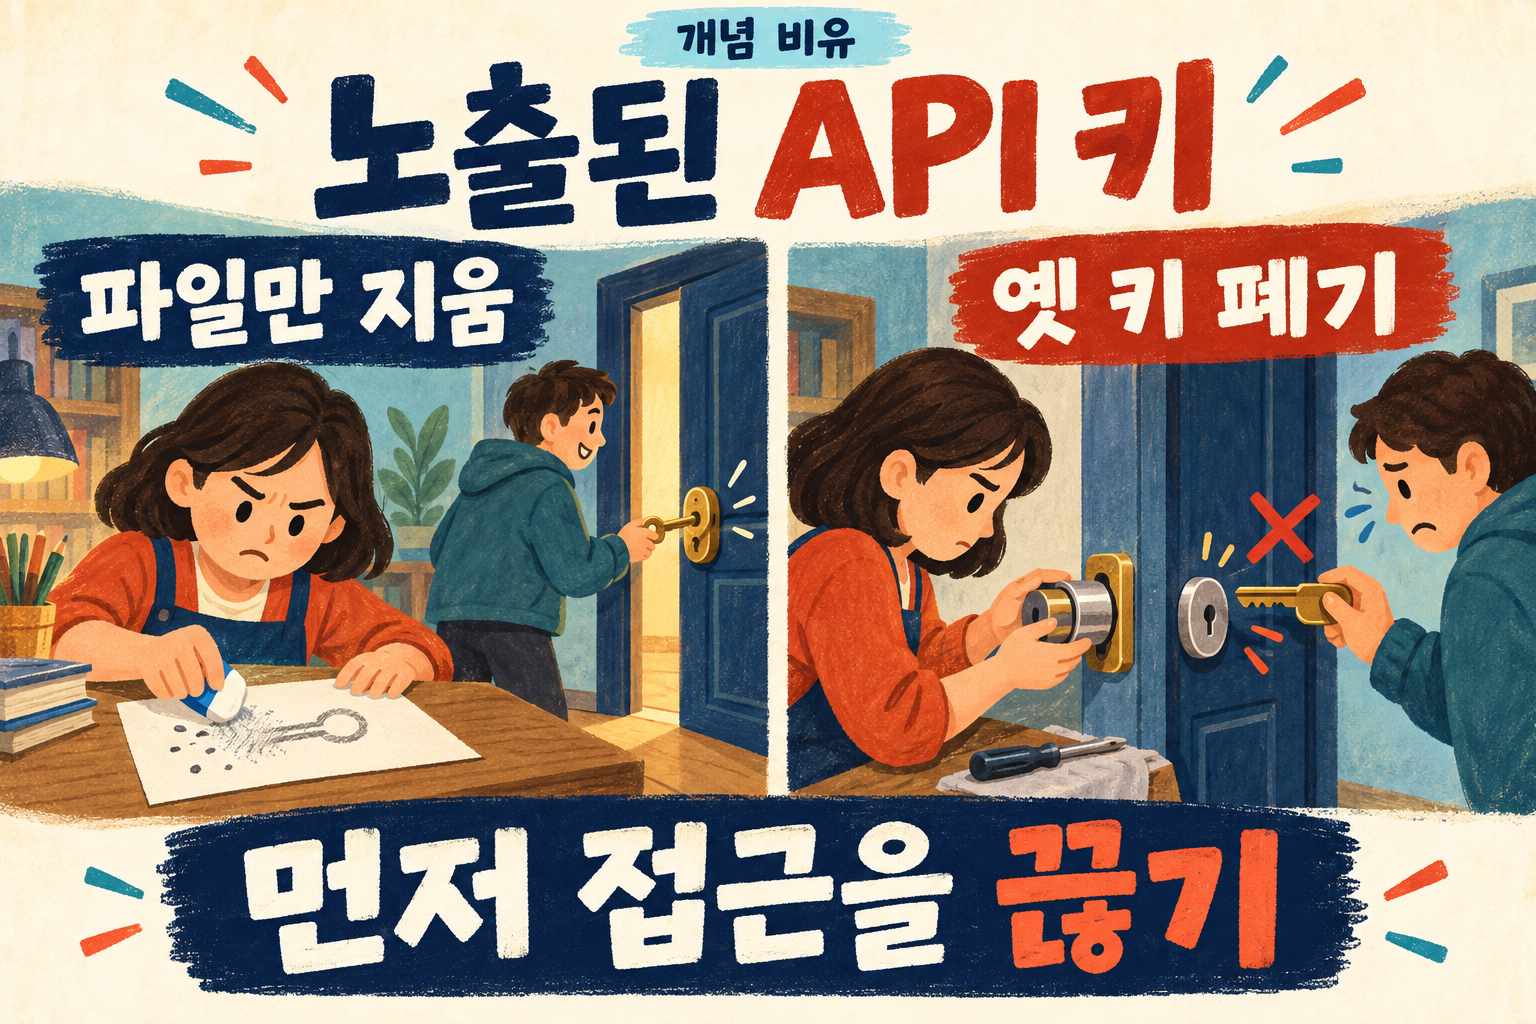
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
파일 삭제와 키 폐기 구분
파일에서 키를 지워도 이미 복사된 키의 접근이 자동으로 끊기지는 않습니다.
- 대상
- AI API 키를 저장소에 잘못 올린 운영자
- 무엇이 바뀜
- 노출된 비밀은 발급처에서 폐기·교체를 우선합니다.
- 왜 중요한가
- 이력 정리만으로 다른 복사본까지 회수할 수는 없습니다.
- 지금 할 일
- 옛 키 무효화를 확인하고 연결된 작업을 점검합니다.
- 한계·미확인
- 개념 비유입니다. 실제 키나 저장소 이력을 변경하지 않았습니다.
- 공식 출처
- docs.github.com
- 확인일
- 2026-09-25
종이에 없어진 열쇠가 문에서도 사라질까
가상의 AI 보고서 프로젝트에서 API 키가 포함된 설정 파일을 올린 뒤 해당 줄을 지웠다고 생각해 봅니다. 최신 파일이 깨끗해졌다는 사실과 이미 알려진 키로 접근할 수 없다는 사실은 다릅니다. 그림은 이 두 작업의 대상이 서로 다르다는 점을 보여 줍니다. 이번 글에서 실제 노출 사고가 발견되었다는 뜻은 아닙니다.
먼저 옛 키가 더는 통하지 않게 하기
GitHub 공식 문서는 저장소에 노출된 비밀이 비밀번호나 토큰 같은 자격 증명이라면 폐기 또는 교체를 첫 조치로 안내합니다. 구체적 절차는 키 발급 서비스에서 확인해야 합니다. 새 키를 만들었다는 사실만으로 옛 키가 무효화됐다고 가정하지 말고 옛 자격 증명의 상태를 확인합니다. 새 값도 게시글·채팅·문제 신고에 그대로 붙여 넣지 않습니다.
접근 차단 뒤 남은 흔적과 의존 작업 확인하기
운영에서는 연결된 자동화가 어떤 키를 사용하는지 파악하고, 발급처의 사용 기록과 작업 실패 여부를 점검하는 흐름을 제안합니다. 저장소 이력 정리는 별도 판단입니다. GitHub 문서에 따르면 이력을 재작성해도 다른 복제본·포크·캐시 등의 흔적은 남을 수 있고 협업자 조정이 필요합니다. 이 글은 이력 재작성 명령을 실행하지 않았으며, 키 폐기로 과거 접근의 영향까지 복구됐다고 주장하지 않습니다.
참고 원문: GitHub 공식 문서 — Removing sensitive data from a repository · 원문 게시일 상시 문서(게시일 별도 미표기) · 확인일 2026-09-25
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- GitHub 상시 보안 문서,2026-09-25 확인. 자격 증명 폐기·교체와 저장소 이력 정리 구분. 실제 사고·키 변경·이력 재작성 없음
- 확인일
- 2026-09-25
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유입니다. 실제 키나 저장소 이력을 변경하지 않았습니다.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.