
한 장의 그림으로 이해하기
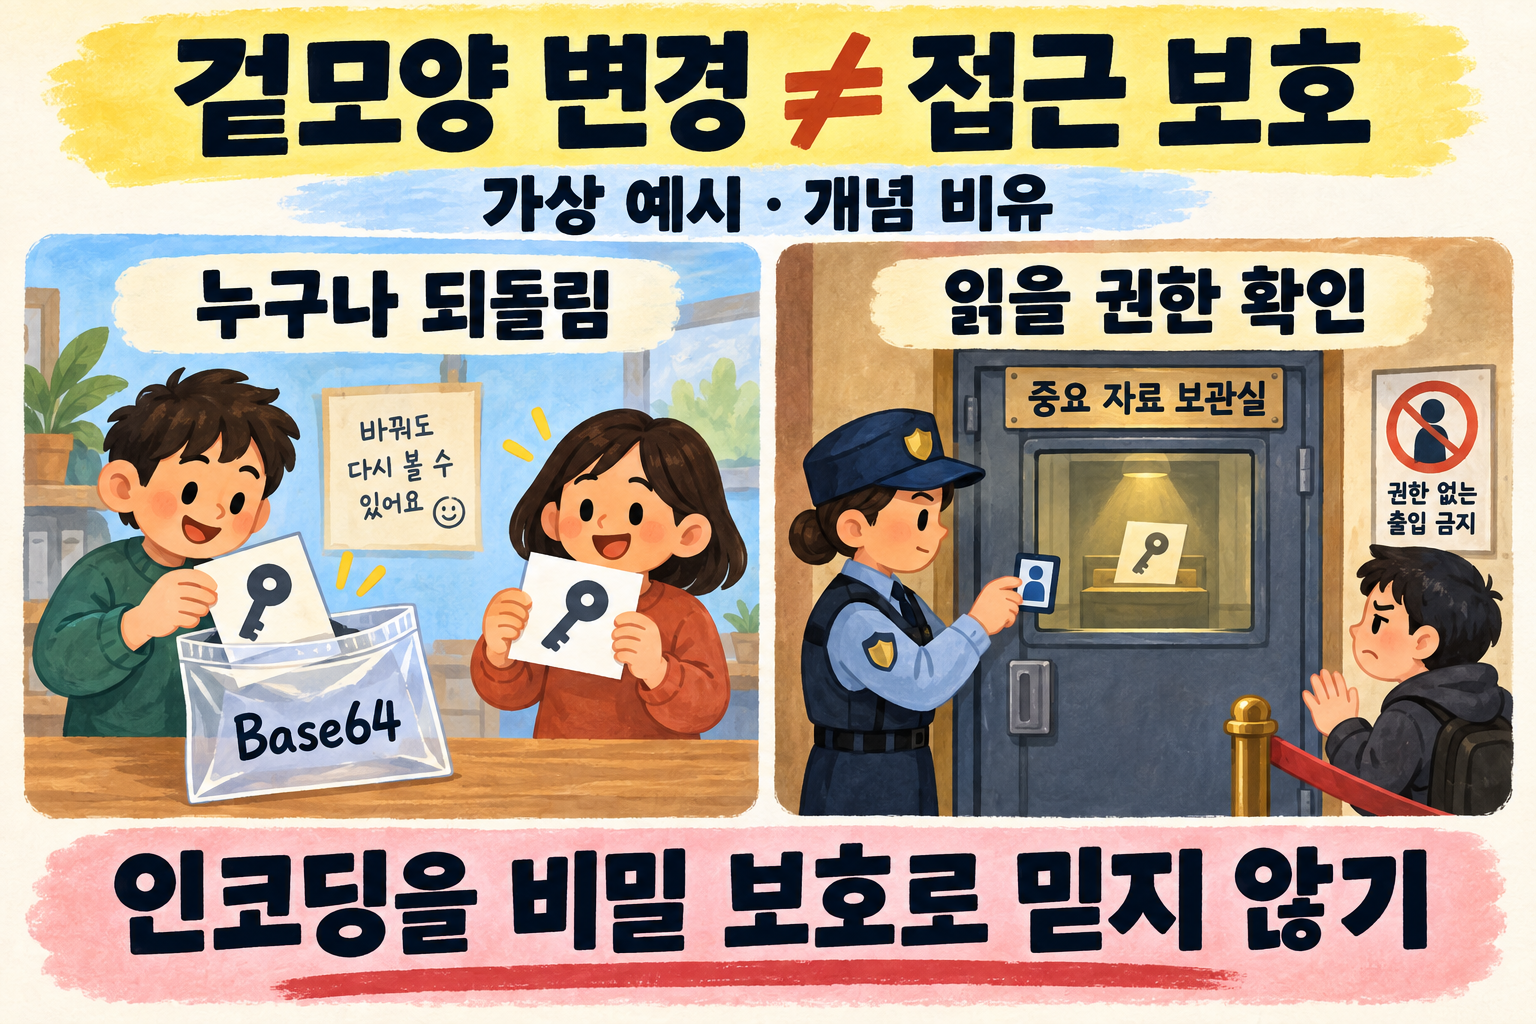
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
인코딩과 읽기 권한 나누기
Secret 값의 겉모양이 달라져도 누가 읽을 수 있는지는 따로 확인해야 합니다.
- 대상
- Kubernetes에서 AI API 키를 관리하는 개발자
- 무엇이 바뀜
- Base64는 원래 값으로 되돌릴 수 있는 표현 방식입니다.
- 왜 중요한가
- 인코딩된 설정도 공개 자료에 넣으면 비밀이 노출될 수 있습니다.
- 지금 할 일
- Secret 접근 권한과 저장 암호화 설정을 각각 점검합니다.
- 한계·미확인
- 개념 비유입니다. 실제 클러스터 보안 점검·키 사용·사람 검수는 수행하지 않았습니다.
- 확인일
- 2026-09-18
봉투를 바꿔도 내용을 다시 꺼낼 수 있다
가상의 AI 서비스 담당자가 API 키의 모양이 알아보기 어렵게 바뀌었다는 이유로 설정 파일을 공유한다고 생각해 봅니다. 그림의 투명 봉투는 이 오해를 보여 줍니다. Kubernetes Secret의 data 값에 쓰는 Base64는 암호화가 아닙니다. 인코딩된 값도 비밀로 다루고, 공개 저장소나 문의 게시물에 그대로 붙이지 않는 흐름을 제안합니다.
출입문에서 확인할 것은 문자열 모양이 아니다
공식 문서는 Secret을 위한 최소 권한 접근과 저장 시 암호화를 안내합니다. 기본 etcd 저장이 암호화된다고 전제할 수 없으므로 실제 환경의 설정을 확인해야 합니다. 같은 네임스페이스에서 Pod를 만들 수 있는 권한도 Secret 접근으로 이어질 수 있어, 직접 읽기 권한만 검토하고 끝내지 않습니다.
공유 전에 값 대신 확인 항목을 남기기
이 글의 제안은 운영 문서에 비밀 값 대신 관리 위치, 필요한 사용자·작업의 범위, 설정 확인 날짜를 남기는 것입니다. 접근 통제와 저장 암호화는 서로 다른 확인 항목입니다. 그림의 출입 확인만으로 완전한 보호가 된다는 뜻은 아니며, 실제 키를 읽거나 클러스터 설정을 변경해 효과를 시험하지 않았습니다.
참고 원문: Kubernetes Secrets 공식 문서 · 원문 게시일 상시 문서(게시일 별도 미표기) · 확인일 2026-09-18
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- Kubernetes 공식 현재 문서(v1.37 사이트), 2026-09-18 확인; 클러스터·API 키 실험 없음
- 확인일
- 2026-09-18
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유입니다. 실제 클러스터 보안 점검·키 사용·사람 검수는 수행하지 않았습니다.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.