
한 장의 그림으로 이해하기
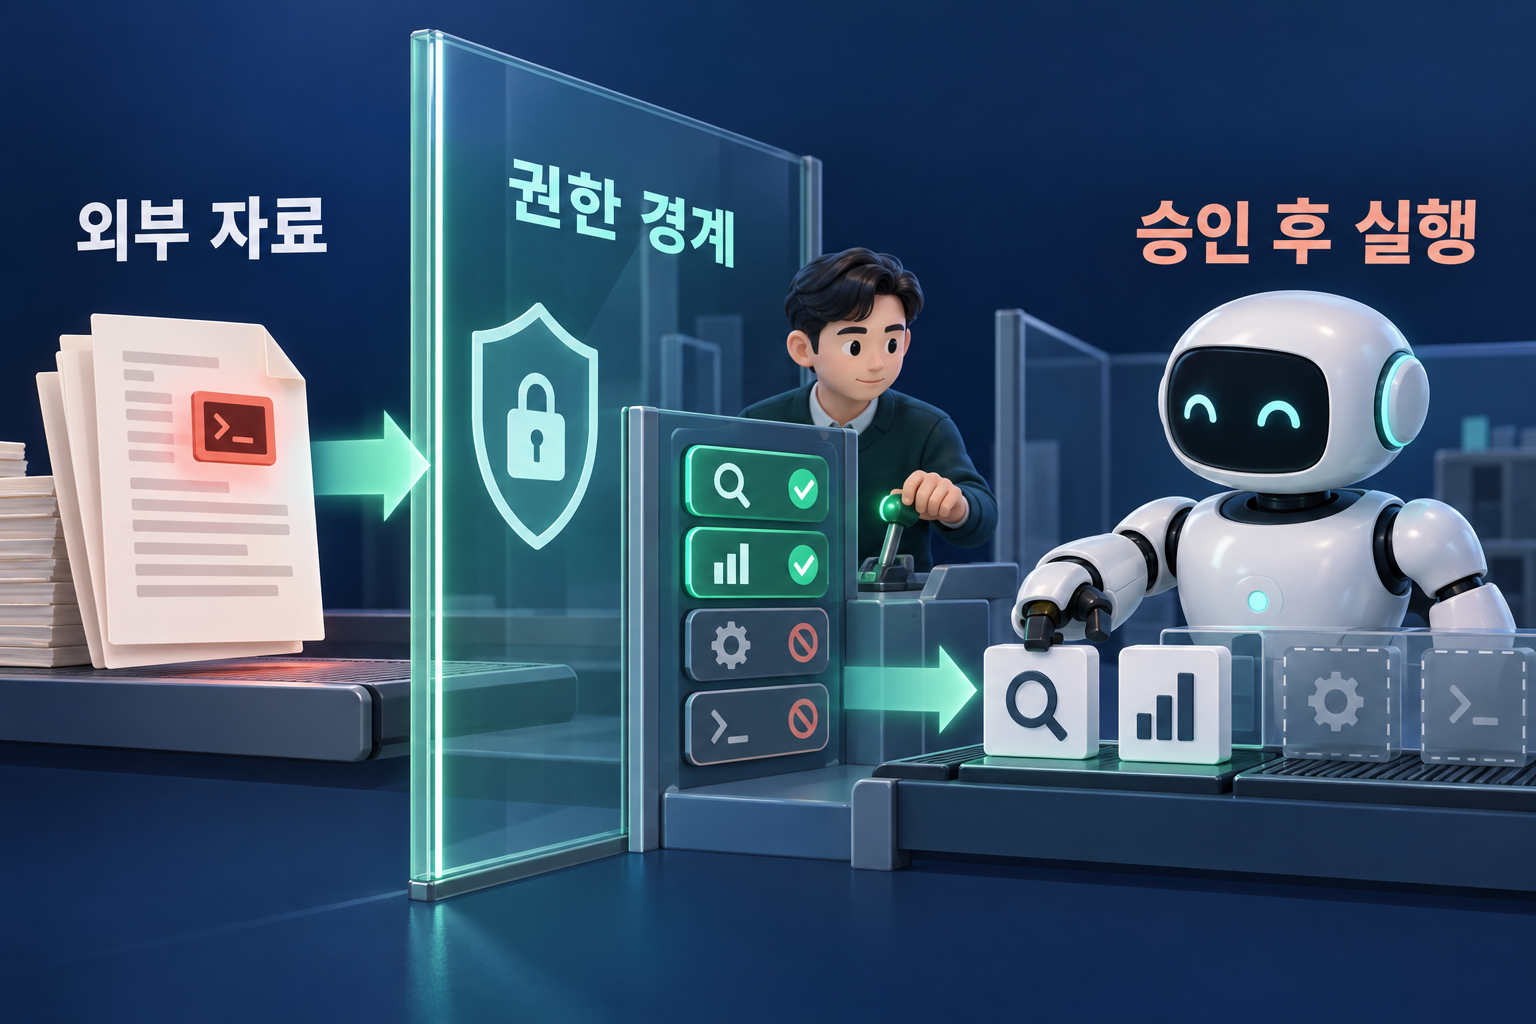
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
읽을 자료와 실행 권한 분리
외부 문서의 내용이 도구 실행 권한을 바꾸지 않게 설계하세요.
- 대상
- 검색·문서 읽기·도구 호출을 연결하는 개발팀
- 무엇이 바뀜
- 자료를 읽는 경로와 행동을 허용하는 경계를 나눕니다.
- 왜 중요한가
- 그럴듯한 외부 지시가 실제 변경으로 이어질 수 있습니다.
- 지금 할 일
- 도구별 권한·입력 검사·승인 대상을 확인합니다.
- 한계·미확인
- 방어 한 가지로 완전 차단을 보장할 수 없습니다.
- 확인일
- 2026-09-15
공식 예방 지침에서 확인한 원칙
OWASP는 프롬프트 인젝션 대응에서 지시와 자료의 분리, 도구 호출 검증, 최소 권한, 위험한 행동에 대한 사람 승인을 함께 다룹니다. 도구를 사용하는 에이전트는 호출이 사용자 권한과 작업 맥락에 맞는지, 매개변수가 허용 범위에 있는지 확인해야 한다고 안내합니다. 한 방어 모델이나 문구를 추가한 것만으로 전체 위험이 해결된다고 보아서는 안 됩니다.
문서를 읽는 권한과 바꾸는 권한
가상의 문서 정리 도우미를 떠올려 보세요. 사용자는 읽고 요약하라고 요청했는데, 외부 문서 안에 다른 작업을 하라는 문장이 들어 있을 수 있습니다. 그 문장은 검토할 자료의 일부이지 사용자가 새로 준 권한은 아닙니다. 그림의 유리벽은 이 차이를 보여줍니다. 벽을 그렸다는 사실이 방어 효과를 증명하는 것은 아니며 실제 권한 검사로 이어져야 합니다.
AINOW 제안 · 실행 직전에 확인할 세 가지
첫째, 요청받은 작업에 이 도구가 필요한지 확인합니다. 둘째, 대상 파일·계정·주소가 허용된 범위인지 검사합니다. 셋째, 변경을 일으키는 작업이라면 사람이 볼 승인 내용에 대상과 결과가 구체적으로 나타나는지 점검합니다. 검색 결과가 제안한 주소를 그대로 전송 대상으로 사용하는 식의 연결은 별도 검토 대상입니다. 이는 안전한 기능 설계를 위한 자체 점검 제안입니다.
시험은 무해한 자료와 제한된 도구로
실제 비밀이나 운영 권한 대신 가상의 문서와 읽기 전용 도구로 흐름을 확인하는 방법을 제안합니다. 정상 자료와 작업 범위를 벗어나는 문장이 포함된 시험 자료를 비교하고, 요약 결과뿐 아니라 어떤 행동이 제안·거절되었는지 기록해 보세요. 기록에 민감한 원문을 무조건 복사하는 대신 필요한 식별자와 판단 근거를 남기는 범위를 정하는 것도 중요합니다.
확인 범위
OWASP 지침만 열람했으며 실제 공격 재현, 보안 진단, 방어 성공률 측정은 수행하지 않았습니다. 이 글의 자료와 도구 예시는 독립적으로 구성한 설명입니다. 운영 적용 시에는 사용 도구와 권한 구조에 맞는 별도 검증이 필요합니다.
공식 원문: OWASP · LLM Prompt Injection Prevention Cheat Sheet · 원문 게시일 게시일 미확인 · 확인일 2026-09-15
AI 사용: 조사·초안·설명용 이미지 생성. 원문 사진·문장·코드 재사용 없음. 사람 검수·발행 승인: 2026-09-15.
이 글의 검증 카드
- 공식 원문
- https://cheatsheetseries.owasp.org/cheatsheets/LLM_Prompt_Injection_Prevention_Cheat_Sheet.html
- 자료 버전
- OWASP 예방 지침 · 2026-09-15 확인 · 버전/커밋 미고정
- 확인일
- 2026-09-15
- 검증 상태
- 개발자 주장
- 한계·주의
- 방어 한 가지로 완전 차단을 보장할 수 없습니다. 공식 문서 기반 자체 해설이며 직접 실행 검증은 하지 않았습니다.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.