
한 장의 그림으로 이해하기
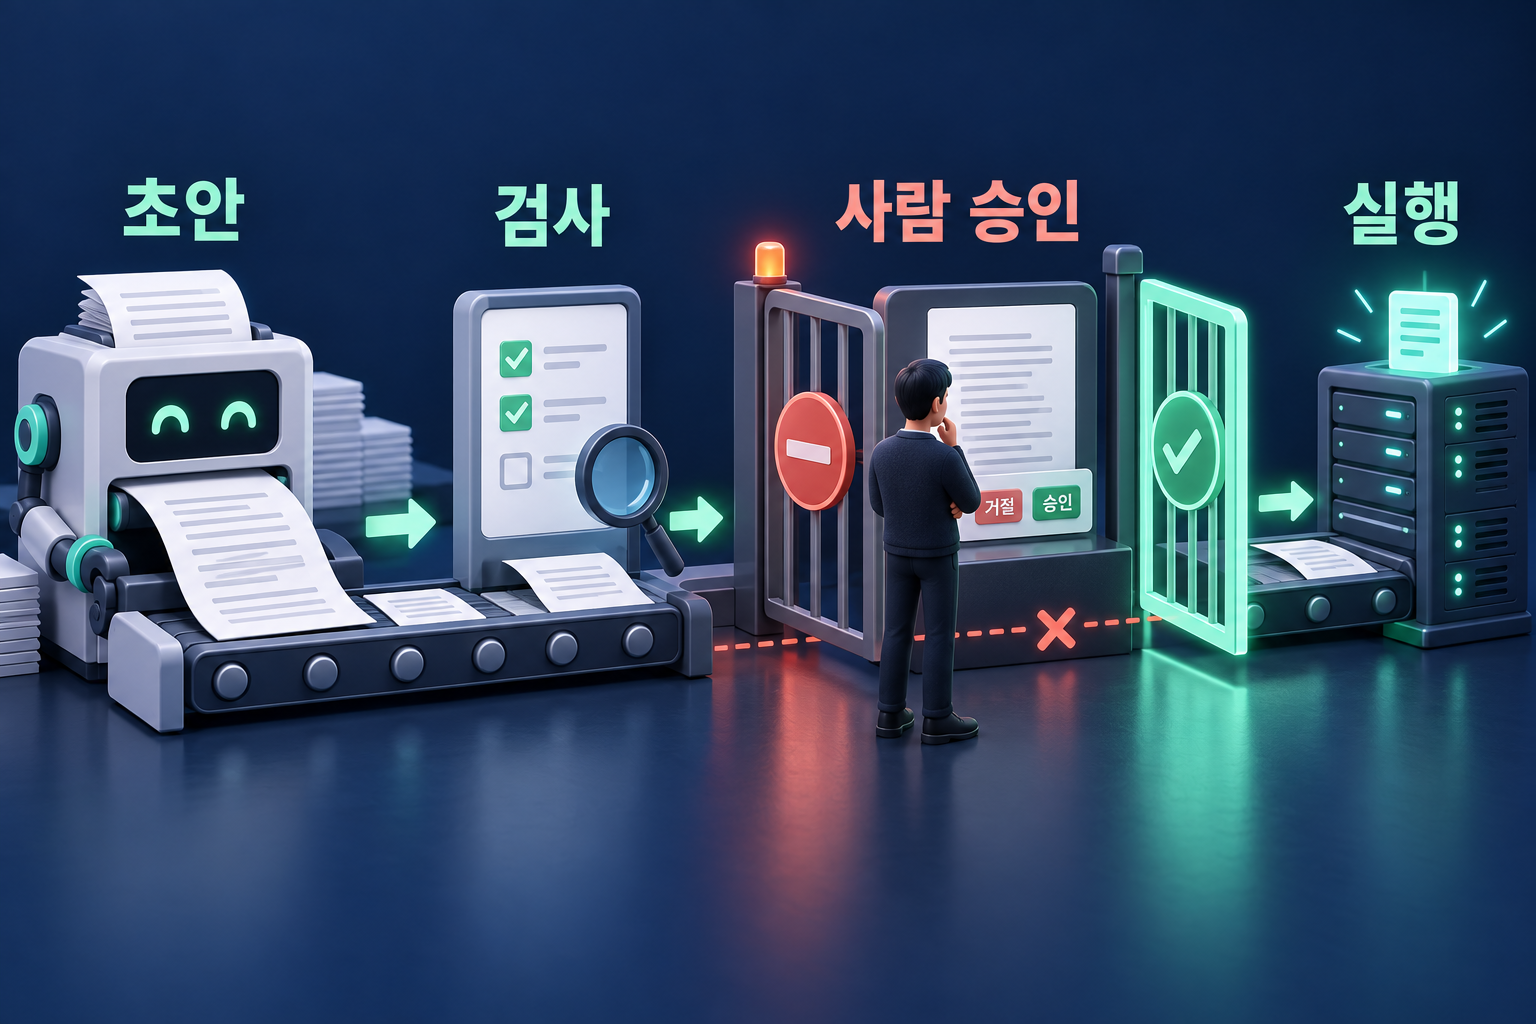
그림 크게 보기 ↗ (새 탭)
업무·자동화 · 판정 관망
그림을 글로 풀면
자동화와 승인 경계 분리
초안과 검사를 자동화해도 실제 실행은 별도 승인에 묶을 수 있습니다.
- 대상
- 배포·외부 변경 작업을 자동화하는 팀
- 무엇이 바뀜
- 환경 보호 규칙으로 실행 전 검토 단계를 둡니다.
- 왜 중요한가
- 시작 버튼을 누른 사실만으로 최종 검토를 대신하지 않습니다.
- 지금 할 일
- 승인할 결과물과 실제 실행 job의 연결을 확인합니다.
- 한계·미확인
- 사용 가능 범위는 요금제와 저장소 공개 여부에 따라 다릅니다.
- 공식 출처
- docs.github.com
- 확인일
- 2026-09-15
GitHub 문서에서 확인한 승인 장치
GitHub Environments의 required reviewers는 해당 환경을 참조하는 workflow job에 사람이나 팀의 승인을 요구할 수 있습니다. 자기 승인 방지 설정도 별도로 제공합니다. 문서에 따르면 지정된 검토자 중 한 명의 승인으로 진행할 수 있으며, 모든 검토자의 합의를 요구하는 기능으로 이해하면 안 됩니다. 사용할 수 있는 보호 기능은 요금제와 저장소 공개 여부에 따라 달라집니다.
자동화 시작과 결과 승인을 나누기
AINOW가 제안하는 구분은 간단합니다. 실행 요청을 시작하는 사람은 아직 만들어지지 않은 결과물을 보지 못했을 수 있습니다. 예를 들어 자동으로 만든 게시물이나 설정 변경안에는 예상하지 못한 내용이 섞일 수 있습니다. 그래서 시작 여부와 최종 결과를 적용할지는 서로 다른 판단 지점으로 두는 편이 좋습니다. 그림의 문은 검사 결과가 나온 뒤 사람이 확인하는 이 두 번째 지점을 뜻합니다.
승인 화면에는 무엇을 보여줘야 할까
검토자가 승인할 수 있으려면 변경 대상, 실제 차이, 검사 결과, 실패 시 되돌리는 방법을 함께 볼 수 있어야 합니다. 가상의 배포라면 대상 환경과 코드 버전을, 게시물이라면 완성된 본문과 출처를 보여주는 식입니다. 버튼만 하나 더 만든다고 검토 품질이 좋아지지는 않습니다. 승인 뒤 다른 결과물을 실행하지 않도록 승인 대상과 실행 대상의 식별자를 연결하는 것도 설계 항목입니다.
연동 전에 확인할 경계
실제 변경을 수행하는 job이 보호 환경을 참조하는지, 승인 전 단계에 쓰기 권한이 이미 들어가 있지는 않은지 확인해 보세요. 자동 검사 통과와 사람 검토는 서로 다른 오류를 찾는 역할을 맡을 수 있습니다. 계정에서 보호 규칙을 사용할 수 없다면 제공되는 것처럼 문서화하지 말고, 현재 가능한 수동 확인 절차와 남은 자동화 범위를 분명히 구분하는 것이 좋습니다.
확인 범위
GitHub 공식 문서를 확인했으며 저장소에 workflow를 추가하거나 배포를 실행하지 않았습니다. 이 글의 관문과 검토 화면은 설명용 설계입니다. 실제 요금제의 사용 가능 범위, 조직 정책, 우회 권한은 도입 전에 다시 확인해야 합니다.
공식 원문: GitHub · Deployments and environments · 원문 게시일 게시일 미확인 · 확인일 2026-09-15
AI 사용: 조사·초안·설명용 이미지 생성. 원문 사진·문장·코드 재사용 없음. 사람 검수·발행 승인: 2026-09-15.
이 글의 검증 카드
- 공식 원문
- https://docs.github.com/en/actions/reference/workflows-and-actions/deployments-and-environments
- 자료 버전
- GitHub Actions 환경 보호 문서 · 2026-09-15 확인 · 계정별 설정 미검증
- 확인일
- 2026-09-15
- 검증 상태
- 개발자 주장
- 한계·주의
- 사용 가능 범위는 요금제와 저장소 공개 여부에 따라 다릅니다. 공식 문서 기반 자체 해설이며 직접 실행 검증은 하지 않았습니다.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.