
한 장의 그림으로 이해하기
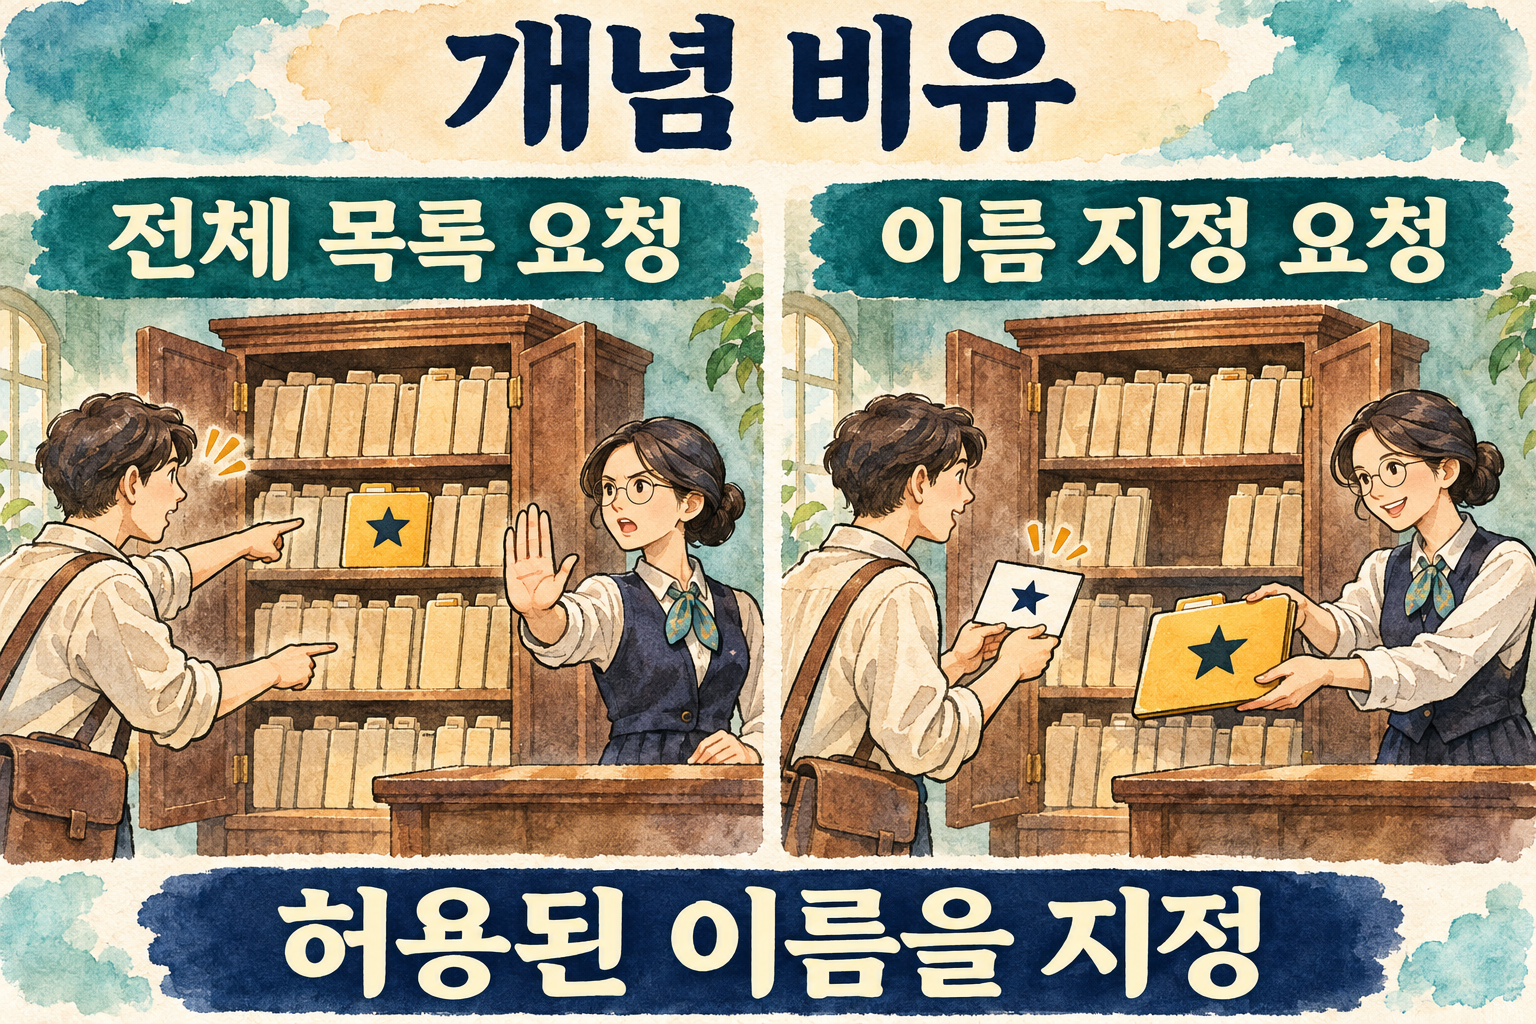
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
이름 제한과 조회 요청 맞추기
권한에 이름을 적어도 전체 목록 요청이 자동으로 좁혀지지는 않습니다.
- 대상
- AI 운영 점검 계정을 관리하는 개발자
- 무엇이 바뀜
- list·watch 요청에도 일치하는 이름 선택자가 필요합니다.
- 왜 중요한가
- 다른 바인딩에서 얻은 권한은 별도로 확인해야 합니다.
- 지금 할 일
- 권한을 넓히기 전에 요청의 이름 조건을 대조하세요.
- 한계·미확인
- 개념 비유. 실제 권한 변경·접속 시험 미실행.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-11-20
거절을 보고 권한부터 넓히지 않기
가상의 AI 운영 도구가 특정 설정 자료만 읽도록 허용됐다고 생각해 봅니다. 전체 목록을 요청했다가 거절되면 넓은 권한이 필요하다고 판단하기 쉽습니다. AINOW는 먼저 요청한 동작과 대상 이름을 기록해, 이미 허용된 범위 안에서 요청을 구성했는지 확인하도록 제안합니다.
이름 제한은 응답 필터가 아닙니다
Kubernetes 공식 문서는 resourceNames로 list 또는 watch를 제한하면 클라이언트가 요청에 허용된 이름과 일치하는 metadata.name 필드 선택자를 넣어야 인증된 권한으로 허용될 수 있다고 설명합니다. 권한에 이름을 적었다고 전체 목록 요청의 결과를 서버가 자동으로 그 이름만 남겨 보내는 것으로 이해하면 안 됩니다. 인증 자체와 RBAC 권한 판단도 구분해야 합니다.
요청 범위와 다른 권한을 함께 점검하기
AINOW는 계정·네임스페이스·자원·동작·이름 선택자를 한 묶음으로 대조하도록 제안합니다. 다른 바인딩이 더 넓은 권한을 주는지도 별도 점검 대상입니다. resourceNames가 모든 요청 종류를 이름별로 제한하는 것은 아니며 최상위 create와 deletecollection에는 제약이 있습니다. 이 글은 문서 기반 설명이며 실제 클러스터의 권한을 변경하거나 허용·거절을 시험하지 않았습니다.
참고 원문: Kubernetes 공식 RBAC Authorization 문서 · 원문 게시일 상시 문서·게시일 미표기 · 확인일 2026-11-20
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- 2026-11-20 공식 문서 확인; 확인일은 출시일이 아님. 실행 시험 미실행
- 확인일
- 2026-11-20
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 실제 권한 변경·접속 시험 미실행.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.