
한 장의 그림으로 이해하기
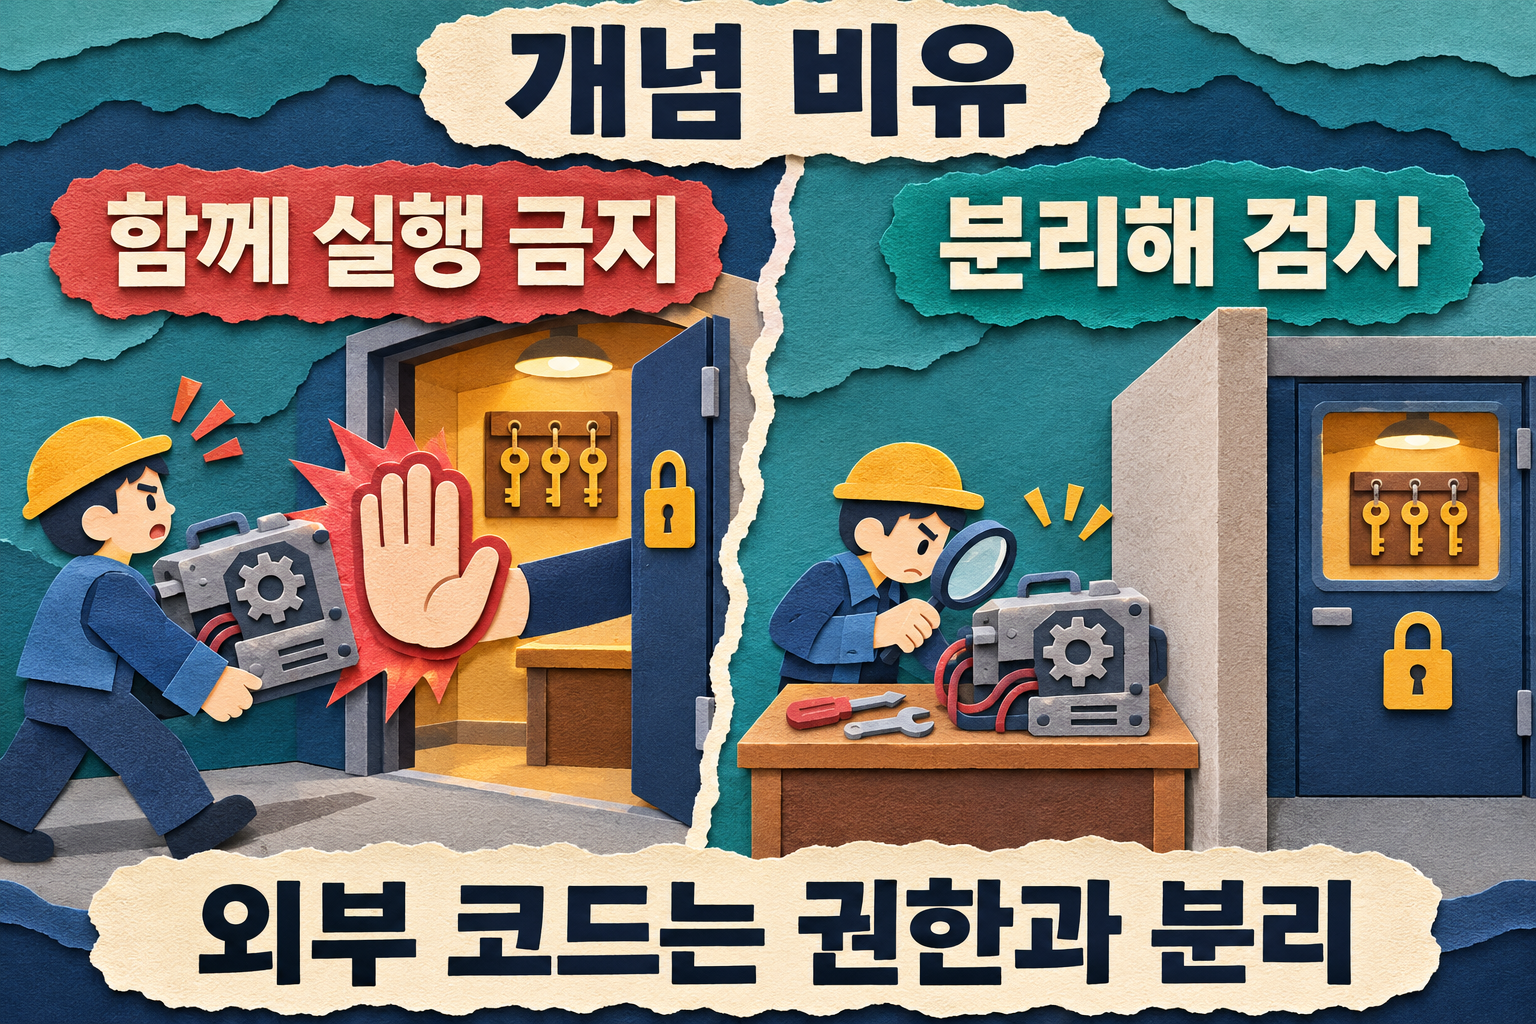
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
실행 코드와 권한의 경계를 점검
AI가 PR을 읽는 일과 PR 안의 프로그램을 실행하는 일은 구분해야 합니다.
- 대상
- GitHub Actions로 AI 검토를 연결하는 담당자
- 무엇이 바뀜
- pull_request_target은 기준 저장소 문맥에서 동작합니다.
- 왜 중요한가
- 여기서 신뢰하지 않는 코드를 실행하면 권한 노출 위험이 있습니다.
- 지금 할 일
- 코드 실행이 필요한 검사와 권한 작업을 분리하세요.
- 한계·미확인
- 개념 비유. 실제 공격·워크플로 시험 없음.
- 공식 출처
- docs.github.com
- 확인일
- 2026-11-19
읽기에서 실행으로 넘어가는 지점
가상의 AI 검토 도구가 외부 PR의 설명을 읽고 라벨을 붙이는 상황을 생각해 보세요. 그 도구가 PR 파일을 내려받아 설치하거나 테스트하기 시작하면 다른 위험이 생깁니다. AINOW는 입력을 읽는 단계와 외부 프로그램을 실행하는 단계를 작업표에서 구분하도록 제안합니다.
트리거 이름보다 실행 문맥 확인
GitHub 공식 문서는 pull_request_target이 기준 저장소의 기본 브랜치 문맥에서 실행되며 PR 코드를 빌드하거나 실행할 용도라면 이 이벤트를 피하라고 안내합니다. 신뢰하지 않는 코드 실행은 캐시 오염, 비밀값 또는 쓰기 권한에 대한 의도하지 않은 접근으로 이어질 수 있습니다. AI가 생성한 변경도 출처만으로 신뢰하지 마세요.
분리한 뒤에도 입력을 검증하기
검사에는 필요한 최소 권한만 주고 비밀값이 있는 작업과 외부 코드 실행을 분리하세요. 분리된 작업의 결과도 신뢰할 수 없는 입력일 수 있으므로 그대로 명령으로 실행하지 않도록 검토해야 합니다. 체크아웃 대상, 의존성 설치, 빌드 스크립트와 캐시 경로를 함께 점검하는 것이 AINOW의 제안입니다. 이 글은 실제 워크플로 실행이나 침투 시험, 저장소 보안 인증을 수행하지 않았습니다.
참고 원문: GitHub 공식 pull_request_target 실행 문맥·보안 경고 · 원문 게시일 미표기 (문서 확인일 2026-11-19) · 확인일 2026-11-19
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- 2026-11-19 공식 원문 확인; API·삭제·공격·성능·사람 검수 미실행
- 확인일
- 2026-11-19
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 실제 공격·워크플로 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.