
한 장의 그림으로 이해하기
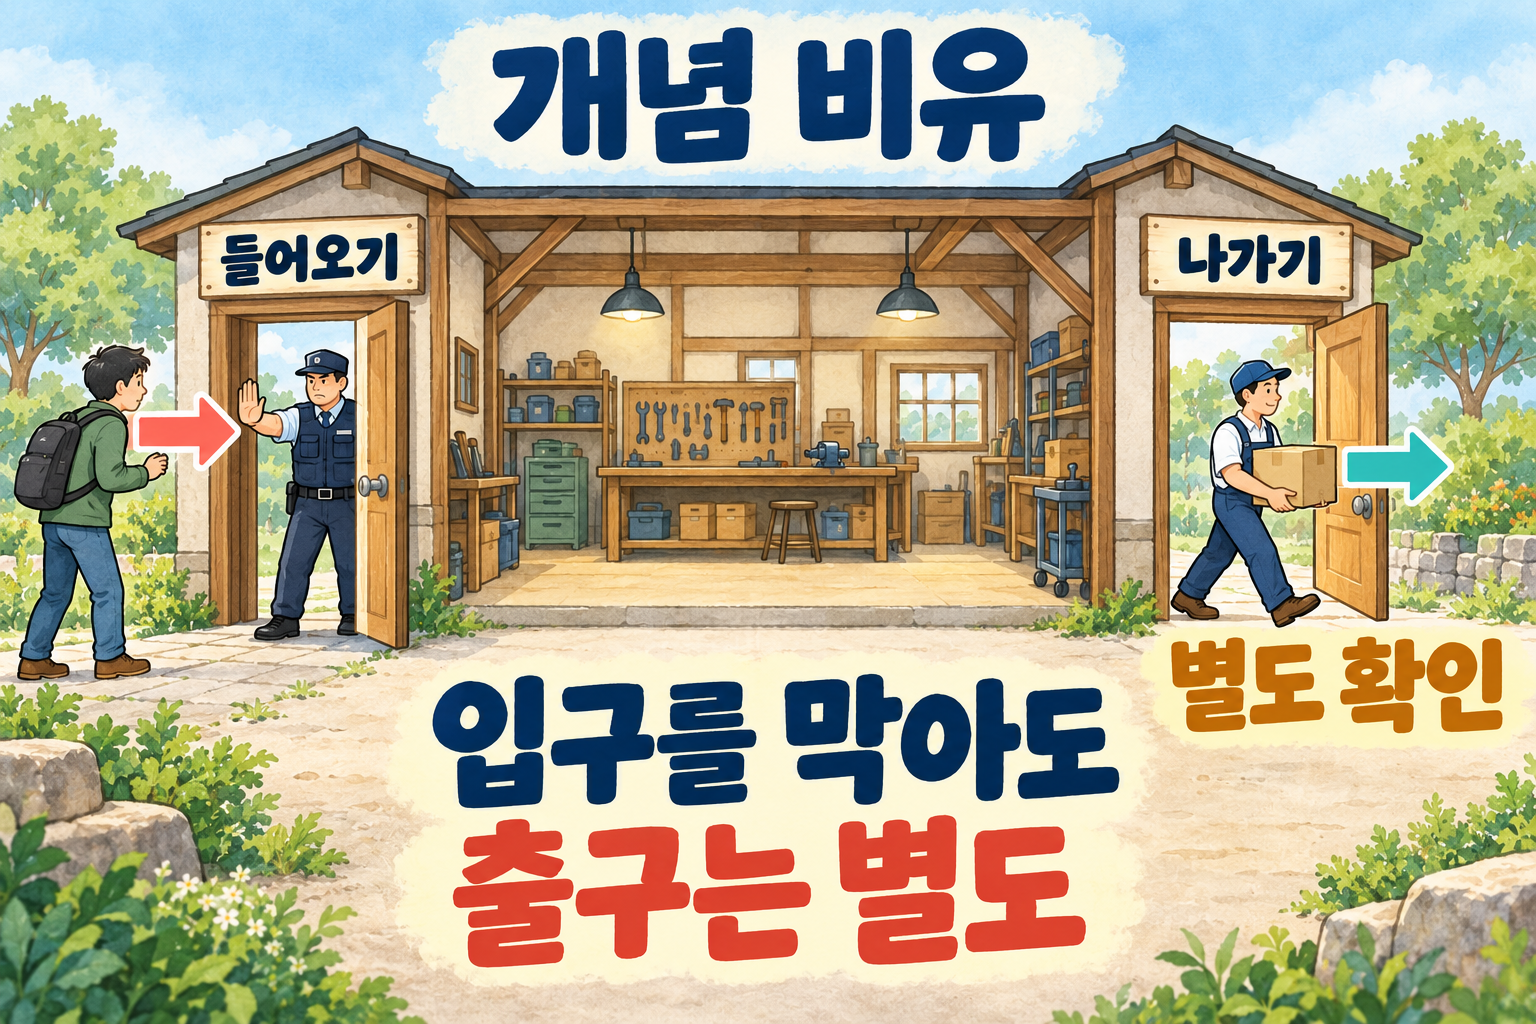
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
수신과 송신은 별도
수신만 제한한 NetworkPolicy로 외부 연결까지 막았다고 판단하지 마세요.
- 대상
- AI 작업 Pod의 통신을 점검하는 운영자
- 무엇이 바뀜
- ingress와 egress 격리는 독립적으로 적용됩니다.
- 왜 중요한가
- 수신 정책만으로 외부 API 호출 제한을 증명할 수 없습니다.
- 지금 할 일
- 대상 Pod·정책 방향·실제 통신 시험을 나눠 기록하세요.
- 한계·미확인
- 개념 비유. 정책 적용·차단 시험·실제 사고 확인·사람 검수 없음.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-10-27
작업이 받는 요청과 보내는 요청을 나눠 적기
가상의 AI 문서 작업기가 내부 요청을 받고 외부 모델 API를 부른다고 가정합니다. AINOW는 허용할 상대와 연결 방향을 두 줄로 나누어 적는 점검표를 제안합니다. 내부에서 작업기에 접근하지 못했다는 관찰 하나로 작업기의 외부 연결도 막혔다고 결론 내리지 마세요.
수신 제한은 송신 제한을 대신하지 않습니다
Kubernetes 공식 문서는 ingress와 egress 격리를 독립적으로 설명합니다. Pod를 선택하고 policyTypes에 Egress를 둔 정책이 없다면 NetworkPolicy 관점의 송신은 기본적으로 격리되지 않습니다. 같은 방향의 여러 정책은 허용 범위를 합치며, 허용된 연결의 응답 트래픽도 고려해야 합니다.
정책 파일과 실제 집행 결과를 함께 확인하기
점검 대상 Pod의 레이블, 적용 정책의 방향과 허용 상대를 대조한 뒤 필요한 연결과 불필요한 연결을 각각 시험하는 절차를 권합니다. 정책을 집행하는 네트워크 플러그인이 필요하며 노드 통신 등 예외도 있습니다. 이 글에서는 정책을 배포하거나 통신을 시험하지 않았고, 다른 방화벽·라우팅 조건까지 포함한 차단을 보장하지 않습니다.
참고 원문: Kubernetes 공식 Network Policies — 방향별 격리 · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-10-27
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- 2026-10-27 상시 공식 문서 확인. ingress/egress 독립성·집행 플러그인·허용 합집합 대조. 정책 적용·통신 시험 없음
- 확인일
- 2026-10-27
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 정책 적용·차단 시험·실제 사고 확인·사람 검수 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.