
한 장의 그림으로 이해하기
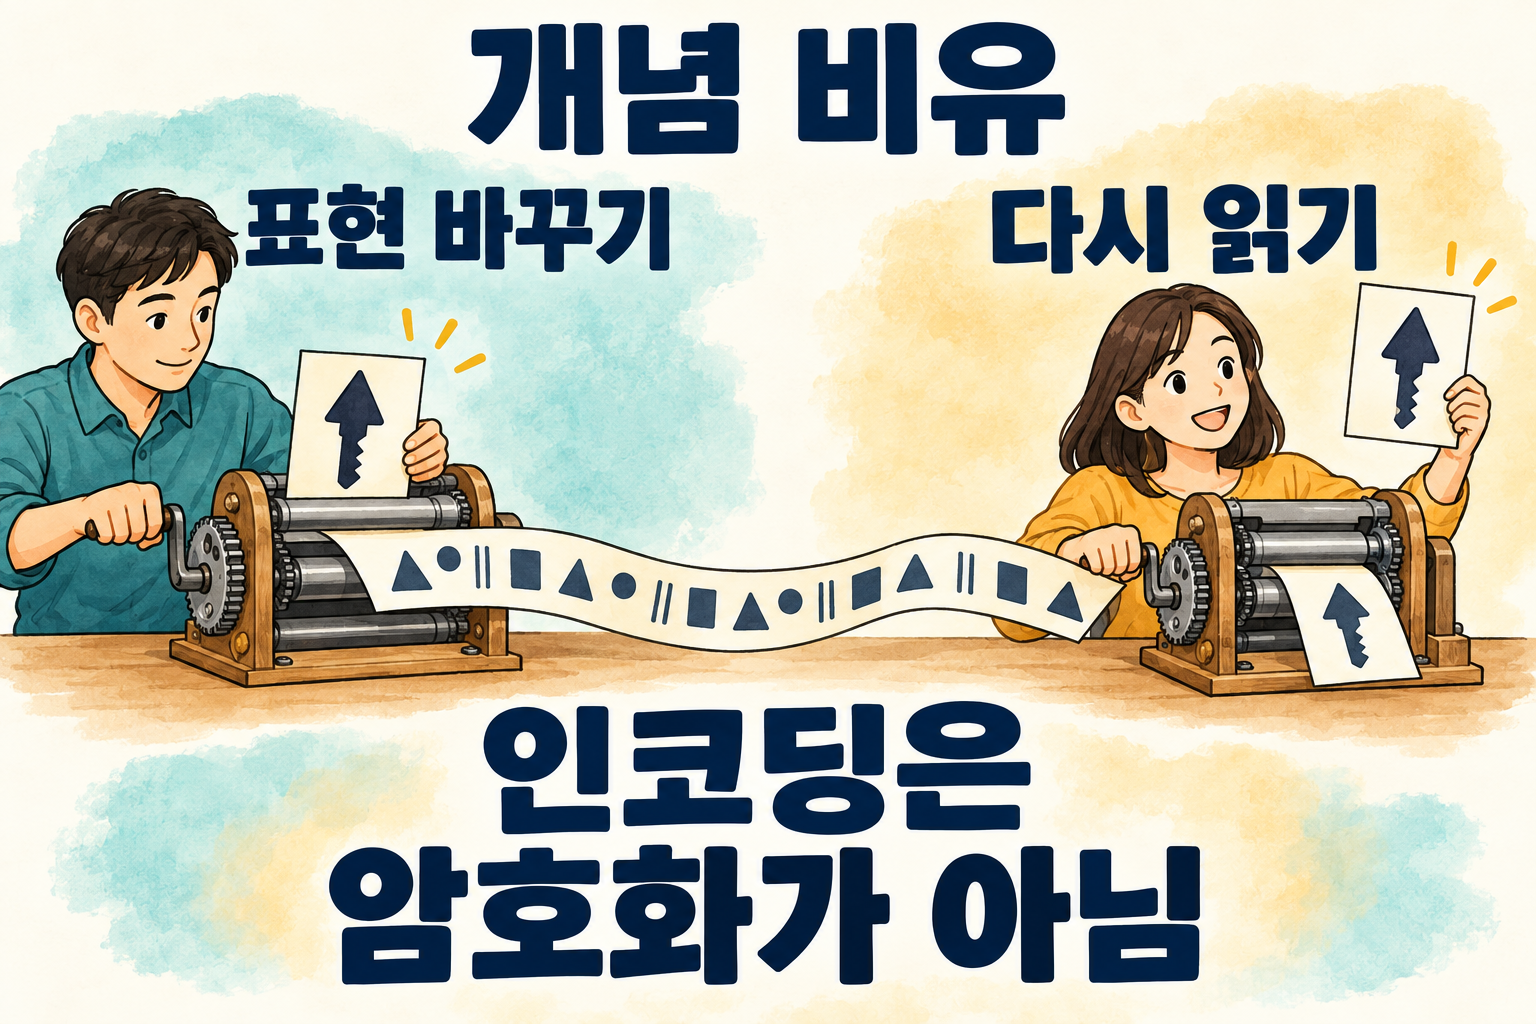
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
인코딩과 암호화를 구분
base64로 표현한 Secret도 읽는 사람이 내용을 되돌릴 수 있습니다.
- 대상
- AI API 키를 배포 파일로 다루는 개발자
- 무엇이 바뀜
- 문자열 변환은 기밀성을 더하지 않습니다.
- 왜 중요한가
- 공유한 설정에 키 원문이 없어도 노출될 수 있습니다.
- 지금 할 일
- 실제 비밀 값은 공유 예제에서 빼세요.
- 한계·미확인
- 개념 비유. 실제 키·클러스터·암호화 시험 없음.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-10-20
다른 모양으로 적은 값도 비밀입니다
가상의 AI 앱 배포 예제를 동료에게 보내는 상황을 생각해 봅니다. 키가 익숙한 문자열 대신 길고 낯선 문자로 바뀌어 있으면 안심하기 쉽습니다. 그림의 기호 띠는 외형이 달라졌지만 같은 열쇠 그림으로 돌아옵니다. AINOW는 설정을 공유하기 전에 값이 사람이 읽기 쉬운지를 보는 대신 실제 자격 정보가 들어 있는지를 먼저 구분하도록 제안합니다.
Secret이라는 이름과 인코딩은 공유 허가가 아닙니다
Kubernetes 공식 문서는 base64로 넣은 비밀 값이 포함된 매니페스트를 공유하거나 소스 저장소에 커밋하면 그 파일을 읽는 사람에게 비밀 값도 제공된다고 설명합니다. base64는 암호화가 아니며 평문보다 추가적인 기밀성을 주지 않습니다. 이 사실은 Secret 객체 자체를 쓰지 말라는 뜻이 아니라 파일 내용의 공개 범위를 별도로 통제해야 한다는 뜻입니다.
배포용 값과 설명용 예제를 분리하기
공유 예제에는 실제 값 대신 비어 있거나 명확한 가상 자리표시자를 두고, 운영 값의 전달 경로를 따로 설계하세요. AINOW는 코드 검토 자료와 첨부 파일, 로그에도 같은 값이 들어갔는지 확인하는 절차를 제안합니다. 이미 실제 키가 전달됐다면 해당 서비스의 폐기·교체 절차를 검토해야 합니다. 이번 글은 키를 만들거나 유출시키지 않았고 Kubernetes 설정 변경이나 방어 효과 시험도 하지 않았습니다.
참고 원문: Kubernetes 공식 문서 — Secret 매니페스트 공유 주의 · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-10-20
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- Secrets good practices 최종수정2025-06-22 표기, 2026-10-20 열람. base64와 기밀성의 구분. 클러스터·키 노출·암호화 시험 없음
- 확인일
- 2026-10-20
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 실제 키·클러스터·암호화 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.