
한 장의 그림으로 이해하기
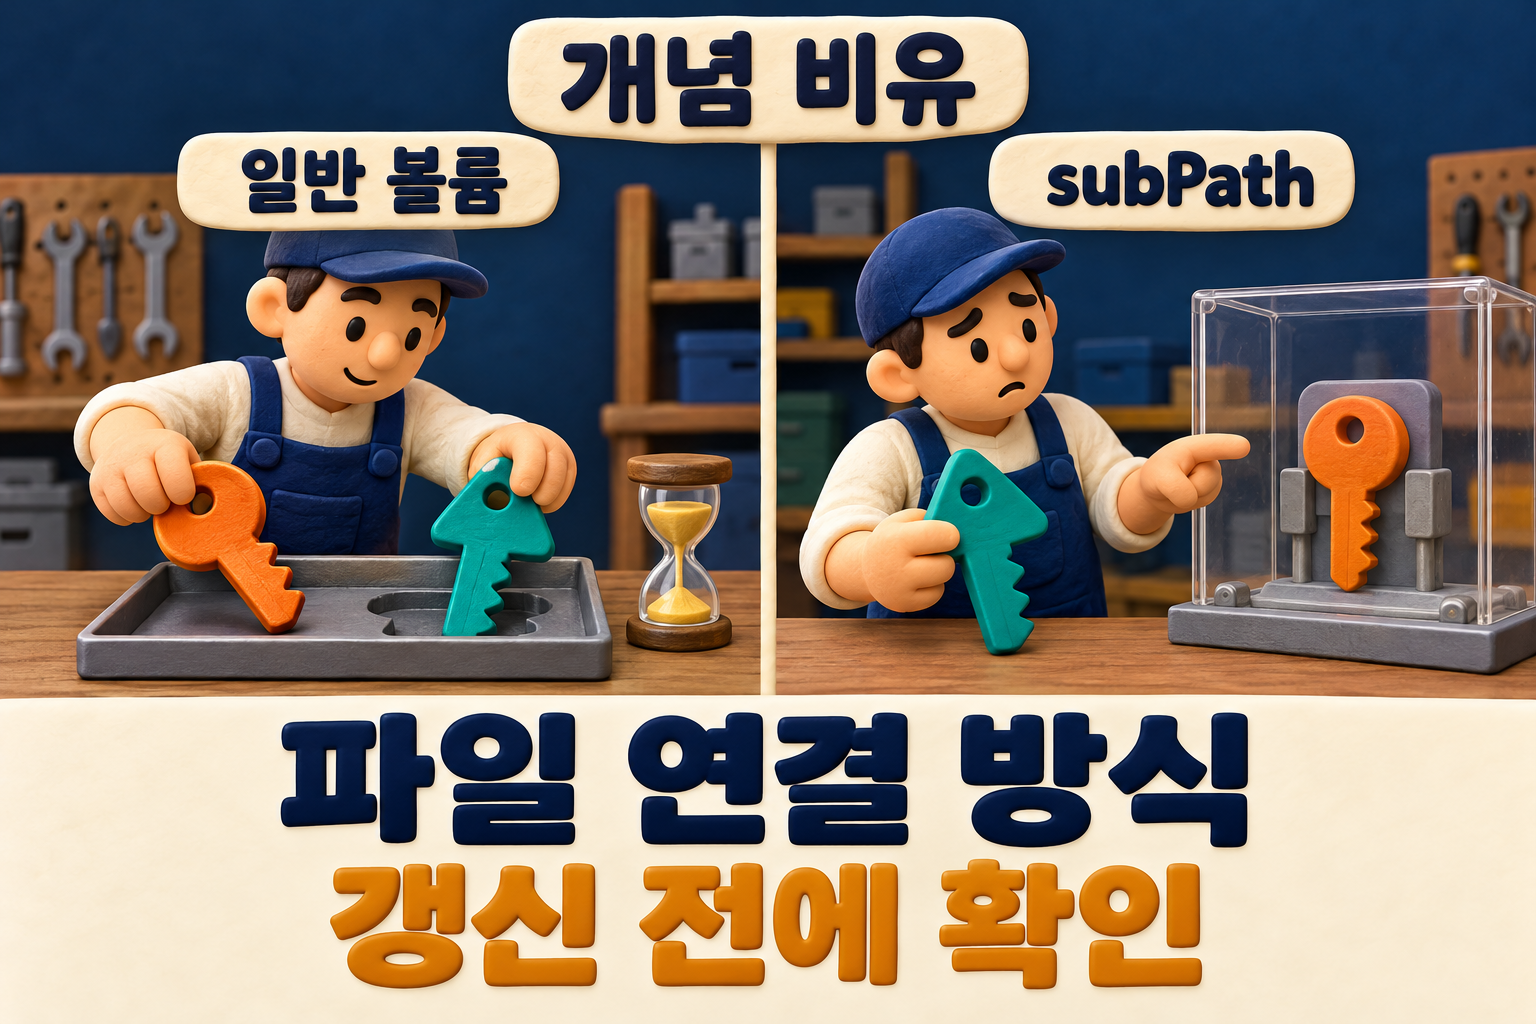
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
Secret 변경과 파일 반영을 나누어 보기
Secret을 subPath로 마운트한 컨테이너에는 변경 내용이 자동으로 갱신되지 않습니다.
- 대상
- Kubernetes에서 AI API 키 파일을 운영하는 개발자
- 무엇이 바뀜
- 일반 Secret 볼륨과 subPath 연결은 갱신 동작이 다릅니다.
- 왜 중요한가
- Secret 값만 바꿨다고 실행 중인 앱이 새 키를 쓴다고 판단할 수 없습니다.
- 지금 할 일
- 연결 방식과 파일 반영, 앱의 다시 읽기를 차례로 확인하세요.
- 한계·미확인
- 개념 비유. 실제 클러스터·키 교체 시험 없음. 비밀값을 로그에 출력하지 마세요.
- 공식 출처
- kubernetes.io
- 확인일
- 2026-10-19
새 열쇠가 준비되어도 사용 중인 열쇠는 따로 보기
가상의 AI 호출 서비스에서 키를 교체했는데 인증 오류가 계속된다면 저장한 값과 컨테이너가 읽는 경로를 구분해야 합니다. 그림의 오른쪽 작업자는 새 열쇠를 들고 있지만 진열대에는 이전 열쇠가 남아 있습니다. AINOW는 키 원문을 출력하는 대신 배포 설정과 비밀값이 아닌 버전 표시를 이용해 어느 단계까지 반영되었는지 확인하도록 제안합니다.
일반 볼륨도 즉시 반영을 보장하지 않습니다
Kubernetes는 Secret이 들어 있는 볼륨의 내용을 변경 후 점진적으로 일치시키는 방식으로 갱신합니다. 반영에는 kubelet 동기화 주기와 변경 감지·캐시 전파에 따른 지연이 있을 수 있습니다. 반면 Secret을 subPath 볼륨 마운트로 사용하는 컨테이너는 자동 갱신을 받지 않는다고 공식 문서가 명시합니다. 같은 파일 연결처럼 보여도 이 설정 차이를 먼저 확인해야 합니다.
파일 반영과 앱의 사용을 별도 점검하기
배포 명세에서 Secret 이름과 volumeMounts의 subPath 사용 여부를 확인하세요. AINOW는 운영 변경 전에 별도 시험 환경에서 파일 반영, 애플리케이션의 다시 읽기, 새 자격으로의 호출을 나누어 검증할 것을 제안합니다. 파일이 바뀌어도 앱이 메모리에 보관한 값까지 바뀌었다고 단정하지 않습니다. 외부 서비스의 이전 키 폐기 역시 별도 절차이며 이번에는 클러스터 변경·재시작·API 호출을 실행하지 않았습니다.
참고 원문: Kubernetes 공식 문서 — Secret 파일과 subPath 갱신 예외 · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-10-19
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- 2026-10-19 Kubernetes Secrets 상시 문서 확인. 일반 Secret 볼륨의 eventual consistency 및 subPath 자동 갱신 제외. 클러스터·키 교체 시험 없음
- 확인일
- 2026-10-19
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 실제 클러스터·키 교체 시험 없음. 비밀값을 로그에 출력하지 마세요.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.