
한 장의 그림으로 이해하기
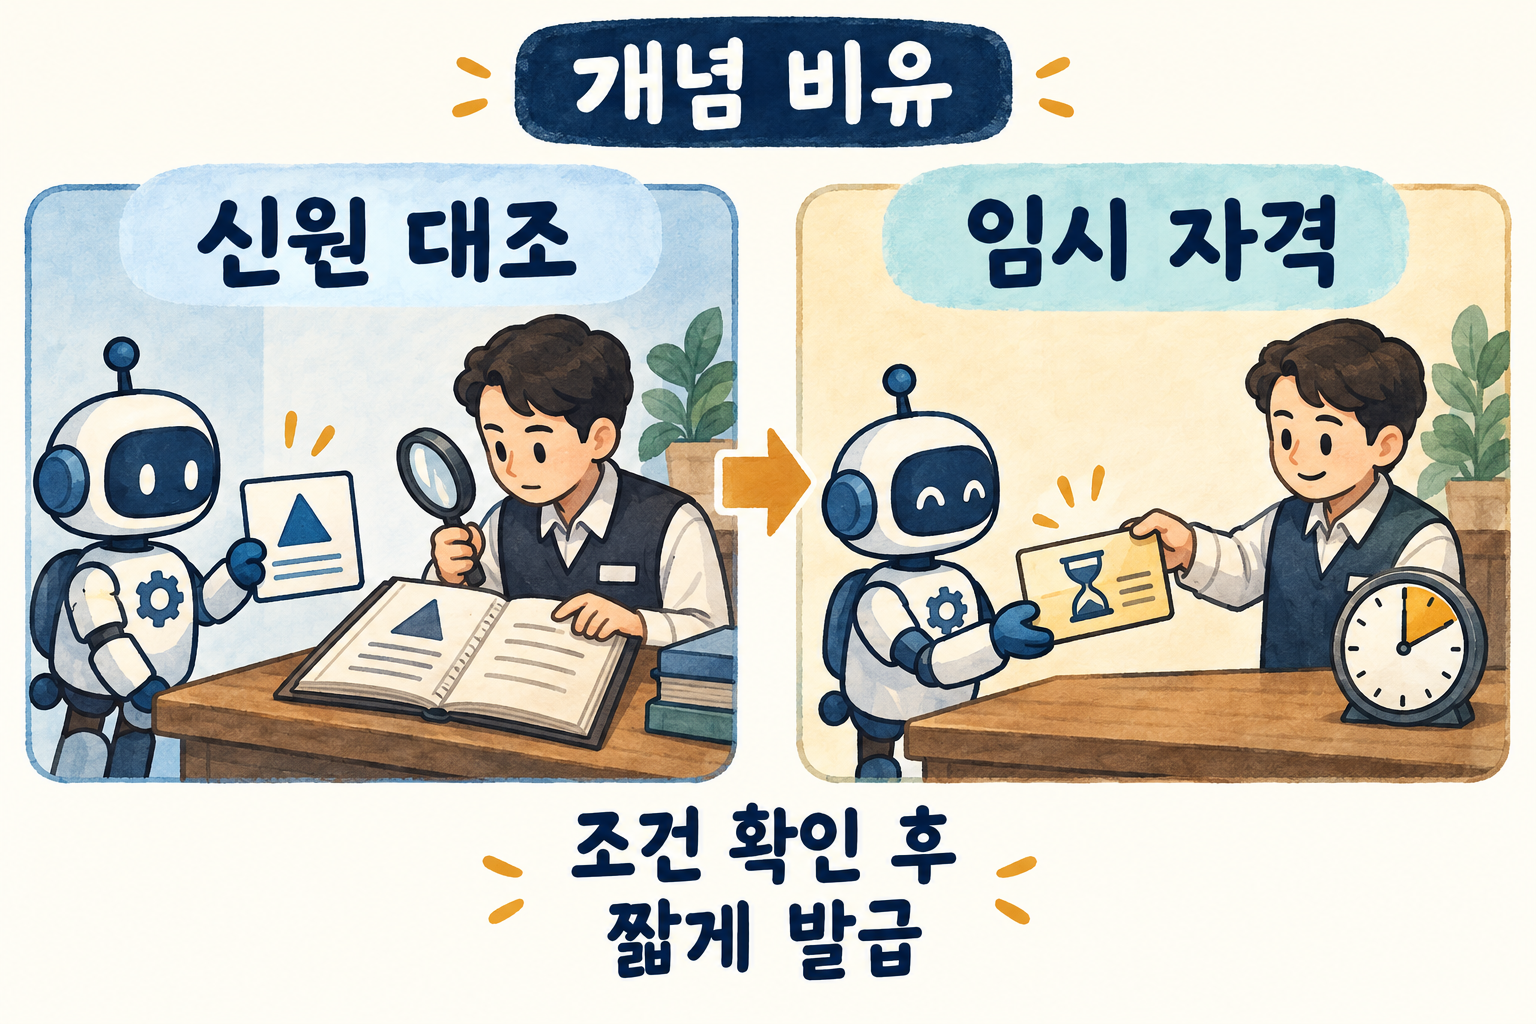
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
신원 확인 뒤 단기 발급
OIDC 신원 증명과 실제 클라우드 접근 자격은 서로 다른 단계입니다.
- 대상
- GitHub Actions로 AI 서비스를 배포하는 운영자
- 무엇이 바뀜
- 클라우드는 작업의 신원 정보가 신뢰 조건에 맞는지 확인합니다.
- 왜 중요한가
- 짧은 유효기간만으로 허용 대상과 작업 권한이 정해지지는 않습니다.
- 지금 할 일
- 신뢰 조건과 역할 권한을 나눠 대조하세요.
- 한계·미확인
- 개념 비유. 실제 토큰 발급·클라우드 연결 시험 없음.
- 확인일
- 2026-10-14
받은 토큰이 어느 단계의 것인지 먼저 나누기
가상의 AI 서비스 배포 작업이 클라우드에 접속한다고 해 봅시다. 토큰이 있다는 기록만 남기면 작업의 신원을 설명하는 증명과 실제 자원 접근에 쓰는 자격을 혼동할 수 있습니다. AINOW는 발급 주체, 전달 대상, 사용 목적을 각각 적고 두 단계를 구분하도록 제안합니다. 토큰 원문을 로그에 남기라는 뜻은 아닙니다.
클라우드가 미리 정한 조건과 대조하기
GitHub 공식 문서는 클라우드에 신뢰 관계를 설정한 뒤 워크플로 작업의 OIDC 토큰을 제시하는 흐름을 설명합니다. 클라우드는 토큰의 subject 등 신원 정보를 미리 설정한 조건과 대조하고, 검증 후 단기 접근 자격을 발급합니다. 따라서 GitHub에서 신원 증명을 받았다는 사실만으로 클라우드 자원 접근이 허용됐다고 보지 않습니다.
신뢰 범위와 실제 작업 권한을 따로 검토하기
AINOW는 허용할 저장소·워크플로 조건과 클라우드 역할의 작업 권한을 별도 점검 항목으로 두도록 제안합니다. 짧게 발급된 자격도 그 시간 동안 허용된 일을 할 수 있으므로 수명만 짧다고 검토를 끝내지 마세요. 공급자별 설정과 subject 형식은 해당 문서를 확인해야 합니다. 이번 글에서는 연결 설정, 자격 발급, 권한 거절 또는 배포를 실행하지 않았습니다.
참고 원문: GitHub 공식 문서 — OpenID Connect · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-10-14
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- GitHub Actions OIDC 상시 문서·2026-10-14 확인. 신원 claims와 클라우드 신뢰 조건 대조 후 단기 자격 발급. 실제 연결·토큰 발급·배포 시험 없음
- 확인일
- 2026-10-14
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 실제 토큰 발급·클라우드 연결 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.