
한 장의 그림으로 이해하기
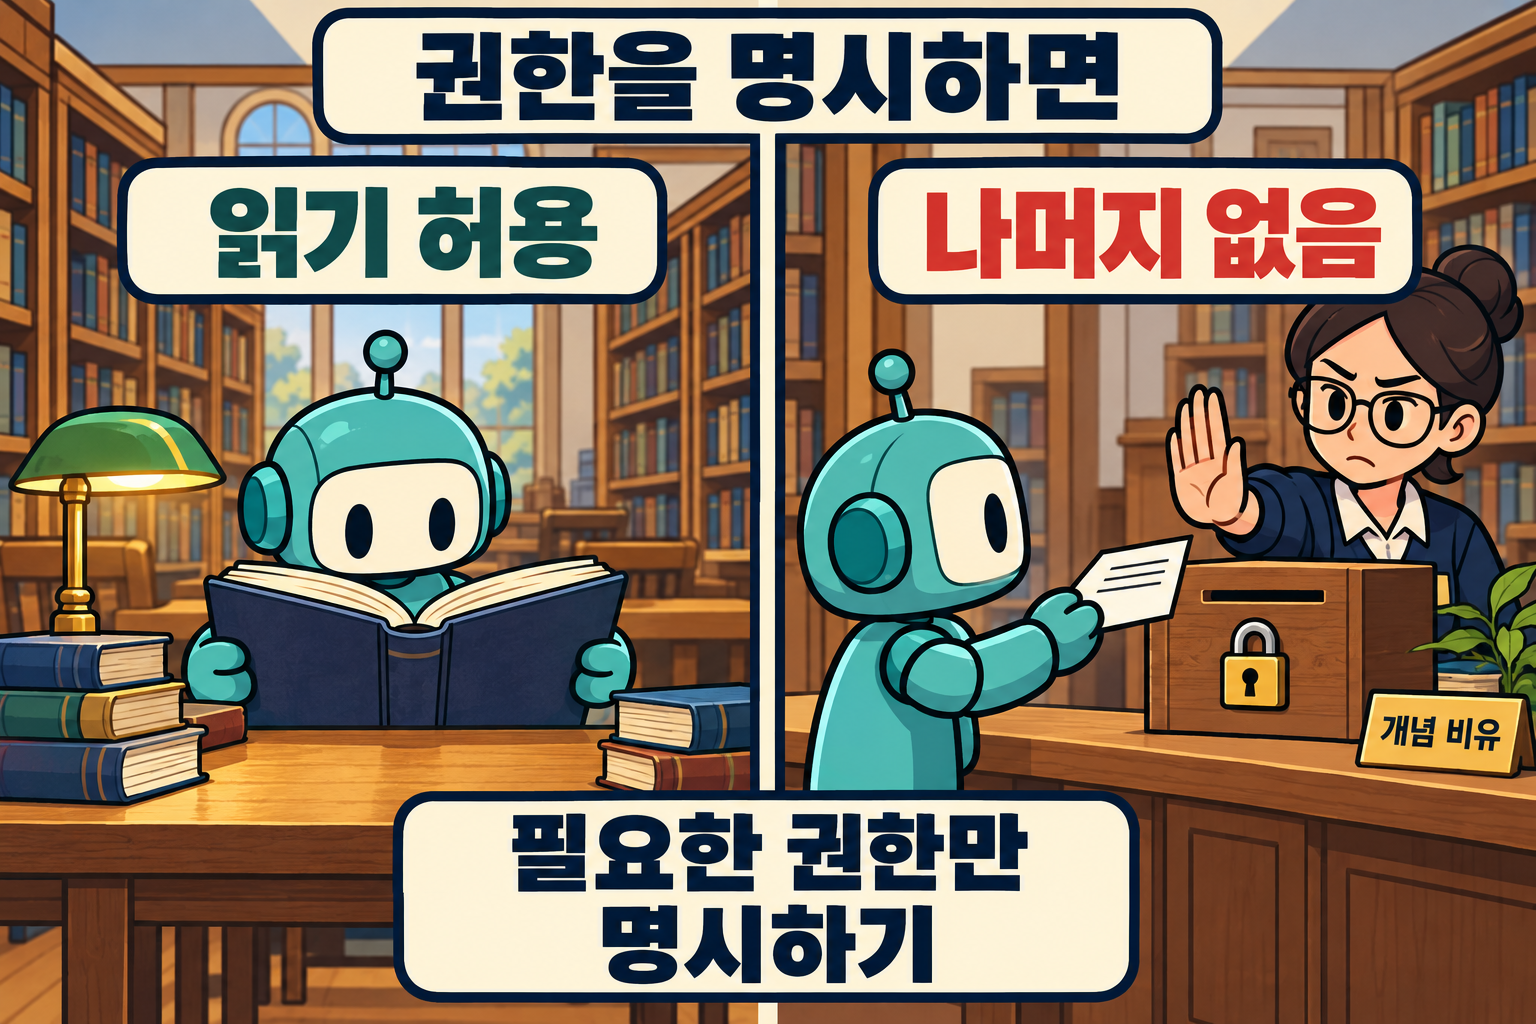
그림 크게 보기 ↗ (새 탭)
안전·권리 · 판정 관망
그림을 글로 풀면
명시한 권한과 빠진 권한
GITHUB_TOKEN 권한 일부를 명시하면 나머지 미지정 권한은 none이 됩니다.
- 대상
- GitHub Actions로 AI 평가 결과를 정리하는 개발자
- 무엇이 바뀜
- 명시적 권한 설정에서는 빠진 항목도 동작에 영향을 줍니다.
- 왜 중요한가
- 읽기는 되지만 결과 등록은 막힐 때 권한 누락을 확인할 수 있습니다.
- 지금 할 일
- 해당 job의 토큰 종류와 필요한 작업별 권한을 대조하세요.
- 한계·미확인
- 개념 비유. 실제 워크플로·토큰 변경·사람 사용성 시험 없음.
- 공식 출처
- docs.github.com
- 확인일
- 2026-10-09
자료는 읽었는데 결과 등록이 막힌다면
가상의 AI 평가 작업이 저장소 자료를 읽은 뒤 검토 메모를 이슈로 남긴다고 생각해 봅니다. 앞 단계가 성공했다고 뒤 단계에도 같은 접근이 허용되는 것은 아닙니다. 그림의 로봇은 책을 읽을 수 있어도 메모를 접수하지 못합니다. AINOW는 실패한 작업이 읽기인지 쓰기인지 먼저 적어 두는 점검 방식을 제안합니다.
일부를 적으면 나머지는 비워진다
GitHub 공식 문서에 따르면 GITHUB_TOKEN의 permissions에서 어느 권한이든 명시하면 지정하지 않은 나머지 권한은 none으로 설정됩니다. 워크플로 전체 또는 개별 job에 설정할 수 있습니다. 따라서 저장소 내용 읽기만 지정한 설정을 보고 이슈 쓰기도 기본으로 남아 있다고 가정하면 안 됩니다. 이 규칙은 permissions 설정 자체를 전혀 쓰지 않은 경우의 기본값을 설명하는 말은 아닙니다.
권한을 한꺼번에 넓히기 전에
이 글에서 제안하는 순서는 실패한 작업, 사용한 토큰 종류, 해당 job에 적용되는 permissions를 나란히 확인하는 것입니다. 필요한 쓰기 동작이 분명할 때 그 작업의 권한만 검토하세요. 조직 정책이나 실행 이벤트 조건도 최종 접근에 영향을 줄 수 있습니다. 개인 토큰과 GITHUB_TOKEN을 같은 설정으로 취급하지 않으며, 이번에는 실제 평가 워크플로 실행이나 권한 변경을 하지 않았습니다.
참고 원문: GitHub 공식 문서 — Workflow syntax, permissions · 원문 게시일 상시 문서(확인일 기준) · 확인일 2026-10-09
AI 작성·자동 검증: 공식 자료와의 대조 및 게시 구조 검사. 사람의 개별 검수와 제품 실행 시험은 수행하지 않았습니다. 그림은 신규 생성한 개념 일러스트입니다.
이 글의 검증 카드
- 자료 버전
- 2026-10-09 permissions 및 jobs..permissions 설명 확인. GITHUB_TOKEN 미지정 권한 none 규칙. 워크플로 실행 없음
- 확인일
- 2026-10-09
- 검증 상태
- 개발자 주장
- 한계·주의
- 개념 비유. 실제 워크플로·토큰 변경·사람 사용성 시험 없음.
함께 더 정확하게
질문·오류 제보
그림에서 이해되지 않는 부분이나 달라진 내용을 알려 주세요. 관리자가 확인하고 승인한 글만 공개됩니다.
개발에서는 이메일 인증 가입 또는 관리자 발급 계정으로 참여할 수 있습니다. 계정·이용 문의
아직 계정이 없으신가요? 회원가입
공개된 질문·제보
아직 공개된 질문·제보가 없습니다. 궁금한 부분을 먼저 남겨 주세요.